

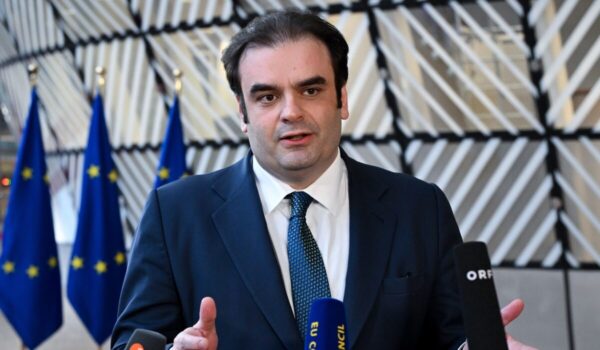





Η υπόθεση με τα προσωπικά στοιχεία του Κυριάκου Μητσοτάκη φέρνει στο προσκήνιο ένα ζήτημα που ξεπερνά το ερώτημα εάν υπήρξε κυβερνοεπίθεση ή διαρροή από κρατικό σύστημα: τι συμβαίνει με ένα προσωπικό δεδομένο αφού έχει ήδη δημοσιοποιηθεί και πόσες διαφορετικές χρήσεις μπορεί να αποκτήσει στη συνέχεια; Στις 7 Σεπτεμβρίου, Έλληνες αξιωματούχοι και δημοσιογράφοι έλαβαν μέσω WhatsApp μηνύματα από ιταλικό αριθμό, στα οποία εμφανίζονταν στοιχεία του πρωθυπουργού, του διοικητή της Εθνικής Αρχής Κυβερνοασφάλειας Μιχάλη Μπλέτσα και άλλων προσώπων. Η ΕΑΚ ανέφερε ότι στην περίπτωση του Κυριάκου Μητσοτάκη ο αριθμός που εμφανίστηκε ήταν παλιός και είχε δημοσιευθεί στο διαδίκτυο ήδη από το 2018. Δεν διαπιστώθηκε παραβίαση κρατικού πληροφοριακού συστήματος ή μη εξουσιοδοτημένη πρόσβαση.
Η εξέλιξη αυτή μεταφέρει το ενδιαφέρον από την «κλοπή» ενός δεδομένου στη διαδρομή που μπορεί να ακολουθήσει ένα δεδομένο αφού βρεθεί στο διαδίκτυο.
Ένας αριθμός τηλεφώνου, ένα email ή μια επαγγελματική πληροφορία μπορεί να εμφανίζεται σε διαφορετικές ιστοσελίδες, καταλόγους, εφαρμογές και βάσεις δεδομένων. Όταν τέτοια στοιχεία συγκεντρώνονται από διαφορετικές πηγές και συνδυάζονται, μπορούν να δημιουργήσουν ένα πολύ πιο ολοκληρωμένο προφίλ ενός προσώπου. Αυτό αποτελεί βασικό αντικείμενο της αγοράς των data brokers. Εδώ βρίσκεται και το ζήτημα της δευτερογενούς επεξεργασίας και εκμετάλλευσης προσωπικών δεδομένων. Η αρχική δημοσίευση ενός στοιχείου δεν σημαίνει ότι αυτό αποκτά απεριόριστη ελευθερία χρήσης. Ο GDPR προβλέπει ότι η περαιτέρω επεξεργασία πρέπει να συνδέεται με συγκεκριμένο σκοπό και να πληροί τις προϋποθέσεις νομιμότητας.
Η διαφορά είναι σημαντική. Άλλο ένα τηλέφωνο που δημοσιεύθηκε πριν από χρόνια και άλλο ένα σύνολο δεδομένων στο οποίο το ίδιο τηλέφωνο συνδέεται με email, επαγγελματική ιδιότητα, συνεργάτες και άλλες πληροφορίες. Η δεύτερη περίπτωση δημιουργεί μια νέα πληροφοριακή εικόνα, η οποία μπορεί να χρησιμοποιηθεί για διαφορετικούς σκοπούς. Στην περίπτωση δημόσιων προσώπων, το ζήτημα αποκτά και διάσταση κυβερνοασφάλειας. Η συγκέντρωση τηλεφωνικών αριθμών και email μπορεί να διευκολύνει στοχευμένες προσπάθειες εξαπάτησης, πλαστοπροσωπίας ή κοινωνικής μηχανικής, ακόμη και χωρίς προηγούμενη παραβίαση του ίδιου του συστήματος του θύματος. Γι’ αυτό η υπόθεση Μητσοτάκη δεν τελειώνει με τη διαπίστωση ότι ο συγκεκριμένος αριθμός ήταν παλιός. Το επόμενο ερώτημα είναι πολύ πιο ουσιαστικό: ποιος συγκεντρώνει σήμερα τέτοια δεδομένα, από ποιες πηγές, πώς τα συνδυάζει και σε ποιον τα διαθέτει;
Η συζήτηση περνά έτσι από τη «διαρροή» στη δεύτερη ζωή των προσωπικών δεδομένων. Γιατί ένα στοιχείο μπορεί να δημοσιοποιηθεί μία φορά, αλλά να συλλεχθεί, να αντιγραφεί, να συνδυαστεί και να αξιοποιηθεί πολλές φορές στη συνέχεια. Και αυτή ακριβώς η αλυσίδα είναι που χρειάζεται πλέον να ελεγχθεί.