




Μέσα στον τελευταίο χρόνο, το 87% των εμπόρων λιανικής έχει κληθεί να αντιμετωπίσει περιστατικά κυβερνοεπιθέσεων. Οι ειδικοί της Kaspersky στην κυβερνοασφάλεια για το λιανεμπόριο αποκαλύπτουν τις βασικές απειλές και προκλήσεις που αντιμετωπίζει ο κλάδος, καθώς και τρόπους αντιμετώπισής τους.
Ο κλάδος του λιανεμπορίου εισέρχεται σε ένα περιβάλλον που βασίζεται ολοένα και περισσότερο στην τεχνητή νοημοσύνη και τις εξατομικευμένες εμπειρίες, όπου κάθε ψηφιακό κανάλι αλληλεπίδρασης δημιουργεί νέες ευκαιρίες, αλλά και κινδύνους. Νέα παγκόσμια έρευνα που διεξήγαγε το Εσωτερικό Κέντρο Ερευνών της Kaspersky σε ειδικούς κυβερνοασφάλειας που εργάζονται στον κλάδο του λιανεμπορίου σε 18 χώρες ανέδειξε τους βασικούς στόχους των κυβερνοεπιθέσεων, τις σημαντικότερες απειλές που αντιμετωπίζει ο κλάδος, καθώς και τις πιθανές επιπτώσεις τους στις επιχειρήσεις.
Κυβερνοεπιθέσεις και τα κίνητρα πίσω από αυτές
Ο κλάδος του λιανεμπορίου, στον οποίο περιλαμβάνονται το ηλεκτρονικό εμπόριο, τα προγράμματα επιβράβευσης και οι εξατομικευμένες προσφορές, καλύπτει ολόκληρη τη διαδικασία μιας συναλλαγής, από την αρχική αναζήτηση έως την τελική πληρωμή, διαχειριζόμενος έτσι τεράστιους όγκους προσωπικών δεδομένων. Μόλις το 13% των επιχειρήσεων του κλάδου δεν αντιμετώπισε κανένα περιστατικό κυβερνοασφάλειας κατά το τελευταίο έτος, γεγονός που αναδεικνύει την αυξημένη έκθεση του κλάδου στις κυβερνοαπειλές και τον καθιστά ελκυστικό στόχο για τους κυβερνοεγκληματίες.
Όσον αφορά το είδος των περιστατικών που αντιμετώπισαν πρόσφατα οι επιχειρήσεις, το phishing αναδείχθηκε ως η συχνότερη απειλή, καθώς αναφέρθηκε από περισσότερους από έναν στους πέντε λιανεμπόρους (21%). Άλλες μορφές κοινωνικής μηχανικής που καταγράφηκαν ήταν τα deepfakes (13%), η απάτη μέσω τιμολογίων ή πληρωμών (13%), η παραβίαση εταιρικών λογαριασμών ηλεκτρονικού ταχυδρομείου (Business Email Compromise – 9%) και το vishing (voice phishing – 8%). Στις τρεις συχνότερες μορφές περιστατικών που αντιμετώπισαν οι επιχειρήσεις λιανικής περιλαμβάνονται επίσης η κυβερνοκατασκοπεία (19%) και οι επιθέσεις που εκμεταλλεύονται ευπάθειες σε διαδικτυακές εφαρμογές (18%).
Κατά τη διάρκεια των επιθέσεων, βασικός στόχος των δραστών ήταν η κλοπή προσωπικών δεδομένων πελατών και εργαζομένων (34% και 28%, αντίστοιχα). Συνολικά, το εύρος των απειλών καταδεικνύει ότι οι επιχειρήσεις λιανικής δεν είναι εκτεθειμένες μόνο σε επιθέσεις που βασίζονται στη χειραγώγηση εργαζομένων και συνεργατών, αλλά και σε τεχνικά σύνθετες επιθέσεις που στοχεύουν τις διαδικτυακές τους υποδομές.
Οι πραγματικές απώλειες και τα μέτρα που ελήφθησαν
Μεταξύ των συχνότερων πραγματικών συνεπειών των πρόσφατων επιθέσεων που αντιμετώπισαν οι επιχειρήσεις λιανικής ήταν η κλοπή προσωπικών δεδομένων πελατών (28%), οι οικονομικές ζημιές (25%) και η διακοπή των επιχειρησιακών και λειτουργικών διαδικασιών τους (25%). Σε ορισμένες περιπτώσεις, μια επίθεση θα μπορούσε να έχει ιδιαίτερα σοβαρές συνέπειες, θέτοντας ακόμη και σε κίνδυνο τη βιωσιμότητα μιας επιχείρησης, όπως η απώλεια δεδομένων που δεν μπορούν να ανακτηθούν (19%) και η μη αναστρέψιμη ζημιά σε εταιρικά περιουσιακά στοιχεία ή συστήματα (16%).
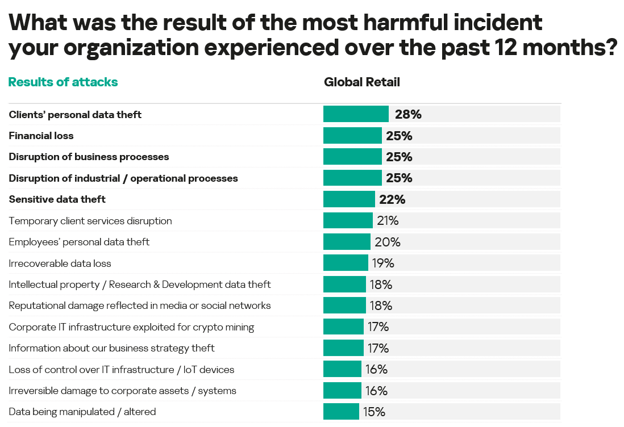 Τα 15 συχνότερα περιστατικά που καταγράφηκαν πρόσφατα στον κλάδο του λιανεμπορίου (δυνατότητα πολλαπλής επιλογής)
Μεταξύ των συχνότερων μέτρων προστασίας που υιοθέτησαν οι επιχειρήσεις μετά το σοβαρότερο περιστατικό ψηφιακής ασφάλειας που αντιμετώπισαν ήταν η εφαρμογή του Zero Trust ή της Αρχής των Ελάχιστων Απαιτούμενων Δικαιωμάτων για εργαζομένους και συνεργάτες (31%). Ακολούθησαν η ενίσχυση των ελέγχων ασφάλειας στο cloud και η εγκατάσταση λύσεων παρακολούθησης της ασφάλειας IT, με ποσοστό 30% αντίστοιχα.
Εσωτερικοί παράγοντες κινδύνου
Η έρευνα εξέτασε επίσης τους εσωτερικούς παράγοντες που αυξάνουν την πιθανότητα επιτυχίας των κυβερνοεπιθέσεων στις επιχειρήσεις λιανικής. Σύμφωνα με τα ευρήματα, οι ανθρώπινοι παράγοντες αποτελούν τη βασική ανησυχία, με την ανεπαρκή τεχνογνωσία του προσωπικού IT και ασφάλειας (27%), καθώς και την έλλειψη ενημέρωσης και ευαισθητοποίησης σε θέματα ασφάλειας (27%), να συγκαταλέγονται στους σημαντικότερους παράγοντες. Σημαντικό ρόλο διαδραματίζουν και οι τεχνικές αδυναμίες, καθώς το παρωχημένο λογισμικό ή hardware και η απουσία κεντρικού ελέγχου της υποδομής IT καταγράφηκαν εξίσου συχνά, σε ποσοστό 23% το καθένα.
Η έλλειψη ενημέρωσης και ευαισθητοποίησης σε θέματα ασφάλειας είναι πιθανό να ευθύνεται για ορισμένες μη ασφαλείς πρακτικές των εργαζομένων και τις σχετικές απώλειες στις οποίες μπορούν να οδηγήσουν. Όταν ρωτήθηκαν σχετικά με τις συχνότερες μορφές επικίνδυνης ψηφιακής συμπεριφοράς των συναδέλφων τους, περισσότεροι από ένας στους τρεις ερωτηθέντες (34%) ανέφεραν τη χρήση προσωπικών συσκευών για εργασιακές δραστηριότητες και την αποθήκευση εταιρικών δεδομένων σε αυτές. Σχεδόν εξίσου συχνά, στο 33% των εταιρειών, οι εργαζόμενοι ακολουθούν μη ασφαλείς πρακτικές όσον αφορά τους κωδικούς πρόσβασης, όπως η χρήση αδύναμων ή επαναχρησιμοποιούμενων κωδικών, ενώ συνδέουν επίσης εταιρικές συσκευές σε δημόσια δίκτυα Wi-Fi χωρίς ασφαλή σύνδεση.
Αλλαγές στον προϋπολογισμό και μελλοντικά σχέδια
Με στόχο την ενίσχυση της ασφάλειας των ψηφιακών υποδομών τους, το 82% των επιχειρήσεων λιανικής αύξησε φέτος τον προϋπολογισμό του για την ασφάλεια IT. Σε αντίθεση με τη γενικότερη τάση σε άλλους κλάδους, όπου οι οργανισμοί σχεδιάζουν σε μεγάλο βαθμό να ενισχύσουν τις εσωτερικές τους ομάδες, ο κλάδος του λιανεμπορίου στρέφεται ολοένα περισσότερο σε εξωτερικούς παρόχους υπηρεσιών ασφάλειας IT. Σχεδόν οι μισές από αυτές τις επιχειρήσεις (41%) διέθεσαν επιπλέον κονδύλια για την ανάθεση συγκεκριμένων λειτουργιών ασφάλειας IT σε εξωτερικούς συνεργάτες, όπως η εκπαίδευση εργαζομένων, οι υπηρεσίες MSSP και MDR και η ανάπτυξη τεχνολογιών προστασίας δεδομένων.
«Το λιανεμπόριο είναι ένας ιδιαίτερα δυναμικός κλάδος, όπου οι επιχειρηματικές προτεραιότητες, ο φόρτος εργασίας, οι ανάγκες σε υποδομές και οι οικονομικές συνθήκες μεταβάλλονται με μεγάλη ταχύτητα. Προκειμένου η κυβερνοασφάλεια να συμβαδίζει με αυτές τις αλλαγές, οι επιχειρήσεις λιανικής επιλέγουν να απευθύνονται σε εξωτερικούς παρόχους υπηρεσιών ασφάλειας, αποκτώντας πρόσβαση στην απαραίτητη τεχνογνωσία και τις απαιτούμενες τεχνολογίες, χωρίς να χρειάζεται να διευρύνουν διαρκώς τις εσωτερικές τους ομάδες», δήλωσε η Elizaveta Komarova, Solution Architect, Finance & Retail στην Kaspersky. «Με την ανάθεση μέρους των λειτουργιών κυβερνοασφάλειας σε εξωτερικούς συνεργάτες, οι επιχειρήσεις λιανικής ουσιαστικά εμπιστεύονται σε έναν τρίτο την ανθεκτικότητα των επιχειρησιακών τους διαδικασιών και τη διαχείριση των οικονομικών κινδύνων που συνδέονται με περιστατικά ασφάλειας. Ως εκ τούτου, είναι απαραίτητο να έχουν εμπιστοσύνη στην εμπειρία του παρόχου, ο οποίος θα πρέπει να διαθέτει αποδεδειγμένο ιστορικό συνεργασίας με επιχειρήσεις λιανικής διαφορετικού μεγέθους, καθώς και να εξασφαλίζει τη συνεχή προστασία από πιθανά κενά ασφάλειας. Αυτό είναι ιδιαίτερα κρίσιμο σε περιόδους αιχμής, όπως οι εποχικές εκπτώσεις, οι περίοδοι αυξημένης καταναλωτικής ζήτησης και οι γιορτές, όταν το κόστος οποιασδήποτε διακοπής είναι ιδιαίτερα υψηλό και οι εσωτερικές ομάδες ενδέχεται να έχουν περιορισμένη διαθεσιμότητα».
Το μέλλον του λιανεμπορίου φαίνεται να είναι άρρηκτα συνδεδεμένο με την τεχνητή νοημοσύνη, καθώς όλο και περισσότερες επιχειρήσεις ενσωματώνουν εργαλεία AI στις υποδομές τους. Το 12% των επιχειρήσεων λιανικής διαθέτει ήδη ένα λειτουργικό εργαλείο βασισμένο σε Μεγάλα Γλωσσικά Μοντέλα (LLM), ενώ το 83% βρίσκεται επί του παρόντος σε φάση συζητήσεων, σχεδιασμού ή πιλοτικής εφαρμογής. Παρότι η τεχνητή νοημοσύνη επιταχύνει τις επιχειρησιακές λειτουργίες, ενδιαφέρον παρουσιάζει το γεγονός ότι το 33% των επιχειρήσεων λιανικής δηλώνει πως δεν βλέπει κανέναν κίνδυνο από τη χρήση της, ποσοστό σημαντικά υψηλότερο από το αντίστοιχο στις επιχειρήσεις όλων των κλάδων συνολικά (18%).
«Το λιανεμπόριο παραδοσιακά συγκαταλέγεται στους κλάδους που υιοθετούν με μεγαλύτερη προθυμία τις νέες ψηφιακές τεχνολογίες. Ο έντονος ανταγωνισμός, η πίεση στα περιθώρια κέρδους και η διαρκώς μεταβαλλόμενη καταναλωτική συμπεριφορά δημιουργούν για τις επιχειρήσεις λιανικής ένα άμεσο οικονομικό κίνητρο να υιοθετούν τεχνολογίες που μπορούν να βελτιώσουν την αποδοτικότητα της επιχείρησης ταχύτερα από τους ανταγωνιστές τους. Αυτό ενισχύεται και από το γεγονός ότι, σε σύγκριση με άλλους κλάδους, όπως ο τραπεζικός, το λιανεμπόριο συχνά αντιμετωπίζει λιγότερους εξειδικευμένους κλαδικούς περιορισμούς κατά την ενσωμάτωση νέων ψηφιακών λύσεων», εξηγεί η Elizaveta Komarova. «Ωστόσο, οι επιχειρήσεις θα πρέπει να σταθμίζουν διαρκώς τα δυνητικά οφέλη σε σχέση με το επίπεδο κινδύνου που είναι διατεθειμένες να αναλάβουν για να επιτύχουν αυτά τα οφέλη. Όσο πιο ενεργά χρησιμοποιεί μια εταιρεία τις νέες τεχνολογίες, τόσο σημαντικότερη γίνεται η συστηματική και οργανωμένη διαχείριση των σχετικών κινδύνων. Η διαπίστωση αυτή είναι ιδιαίτερα εμφανής σήμερα, με τη ραγδαία ενσωμάτωση της τεχνητής νοημοσύνης. Η κυβερνοασφάλεια πρέπει να εξελίσσεται με τον ίδιο ρυθμό με την επιχείρηση, καθώς ένα σοβαρό περιστατικό μπορεί να οδηγήσει σε παραβιάσεις δεδομένων, διακοπή λειτουργιών και σημαντικές οικονομικές απώλειες».
Εδώ μπορείτε να βρείτε περισσότερες πληροφορίες σχετικά με τις βέλτιστες πρακτικές, αλλά και συστάσεις για τις επιχειρήσεις λιανικής.
Ενισχύοντας την προστασία: συστάσεις για την ασφάλεια του λιανεμπορίου
Για την πρόληψη περιστατικών κυβερνοασφάλειας ή, τουλάχιστον, τον περιορισμό των επιπτώσεών τους στη λειτουργία των επιχειρήσεων, η Kaspersky συνιστά στις επιχειρήσεις λιανικής να εφαρμόσουν τα ακόλουθα μέτρα:
- Ενισχύστε τη συνολική κουλτούρα κυβερνοασφάλειας του οργανισμού σας, μέσω ενός προγράμματος συνεχούς ενημέρωσης και ευαισθητοποίησης, που θα εκπαιδεύει τακτικά όλους τους εργαζομένους σε θέματα κυβερνοασφάλειας, θα επικαιροποιείται διαρκώς και θα ενσωματώνει τις πιο πρόσφατες πληροφορίες για τις απειλές. Το μέτρο αυτό συμβάλλει στην καλλιέργεια ισχυρότερης κουλτούρας ασφάλειας και στη βελτίωση των πρακτικών προστασίας.
- Επικαιροποιήστε ή θεσπίστε πολιτικές για τη χρήση της τεχνητής νοημοσύνης στον οργανισμό σας. Οι πολιτικές αυτές θα πρέπει να αντιμετωπίζουν ρητά τον κίνδυνο ακούσιας έκθεσης δεδομένων. Είναι σημαντικό να καθορίζονται σαφείς κατευθυντήριες γραμμές σχετικά με τον τρόπο με τον οποίο οι εργαζόμενοι μπορούν να αλληλεπιδρούν με εργαλεία που βασίζονται στην τεχνητή νοημοσύνη, τους τύπους δεδομένων που μπορούν να εισάγουν, τον τρόπο ανωνυμοποίησης ευαίσθητων πληροφοριών, καθώς και τις υπηρεσίες AI που έχουν εγκριθεί για χρήση.
- Αναγνωρίστε τους πιο πολύτιμους πόρους της επιχείρησής σας και τις πιο κρίσιμες διαδικασίες για τη λειτουργία της. Τα δεδομένα των πελατών, η πνευματική ιδιοκτησία, οι σημαντικές εφαρμογές, καθώς και οι διαδικασίες της εφοδιαστικής αλυσίδας θα πρέπει να προστατεύονται πλήρως. Με τον τρόπο αυτό, ο οργανισμός μπορεί να εντοπίσει τα πιο κρίσιμα στοιχεία της επιχειρηματικής του δραστηριότητας και να εφαρμόσει ένα καταλληλότερο σύστημα προστασίας.
- Παρακολουθείτε τακτικά τις εξελίξεις στις ψηφιακές απειλές που αφορούν τον κλάδο σας. Οι επιχειρήσεις θα πρέπει να αξιολογούν τις απειλές που αντιμετωπίζουν και να εξετάζουν τους πιθανούς δράστες κυβερνοεπιθέσεων, καθώς και τις ευπάθειες που θα μπορούσαν να έχουν τον μεγαλύτερο αντίκτυπο στη λειτουργία τους. Οι λύσεις κυβερνοασφάλειας για το λιανεμπόριο επιτρέπουν τη δημιουργία ενός προσαρμοσμένου πλαισίου ελέγχων ασφάλειας, που μεγιστοποιεί την αποτελεσματικότητα και παραμένει επικαιροποιημένο. Παράλληλα, συνδυάζουν όλες τις απαραίτητες δυνατότητες για σταθερή ανάπτυξη και αξιόπιστη προστασία από αναδυόμενες απειλές.
- Ενισχύστε τις δυνατότητες προστασίας του ψηφιακού περιβάλλοντος της επιχείρησής σας. Αναπτύξτε προηγμένες λύσεις προστασίας endpoint στους χώρους εργασίας, στους φορητούς υπολογιστές και στις κινητές συσκευές, για τον εντοπισμό και την αποτροπή κυβερνοεπιθέσεων. Παράλληλα, είναι απαραίτητη η συνεχής επικαιροποίηση όλων των λύσεων ασφάλειας, ώστε να παραμένουν ευθυγραμμισμένες με τις νέες απειλές που προκύπτουν.