





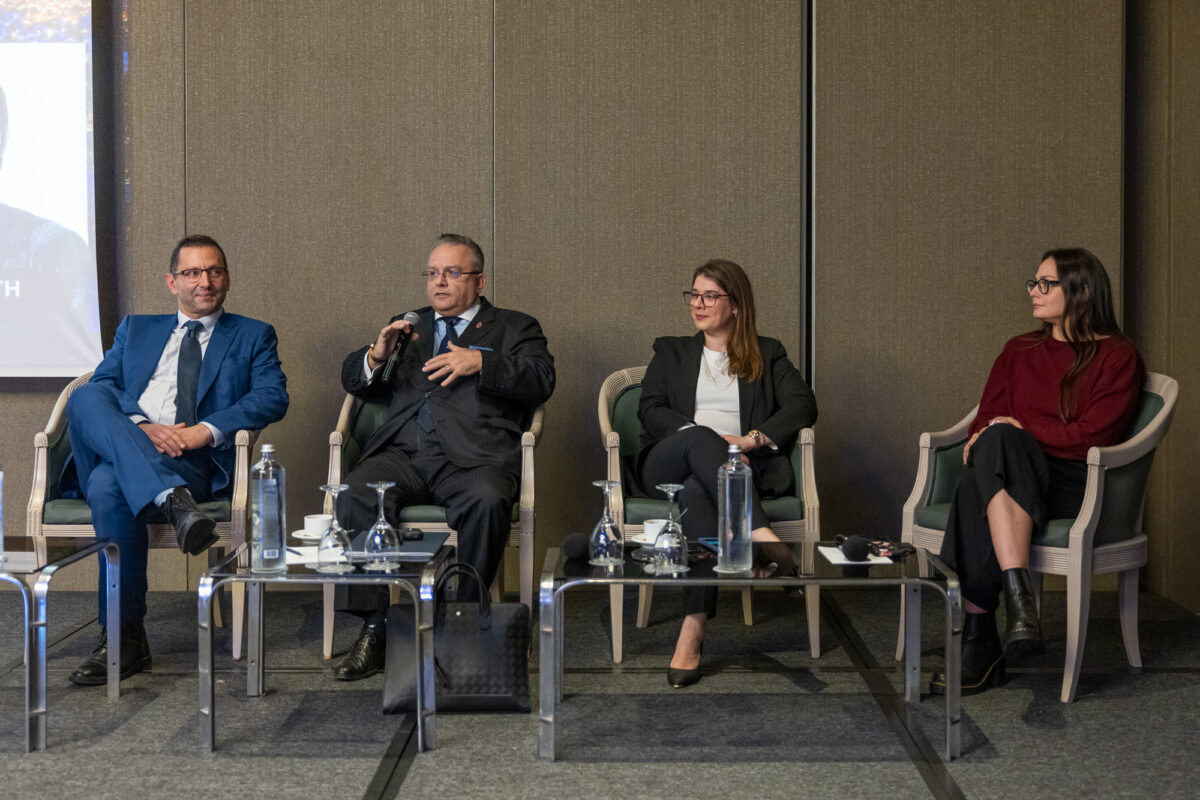
Η αξιοποίηση της Τεχνητής Νοημοσύνης στη δημόσια διοίκηση δεν αποτελεί πλέον ένα μελλοντικό σενάριο, αλλά μια διαδικασία που βρίσκεται ήδη σε εξέλιξη, δημιουργώντας νέες δυνατότητες για την εξυπηρέτηση των πολιτών και την αναδιοργάνωση των δημόσιων υπηρεσιών. Την ίδια στιγμή, όμως, θέτει κρίσιμα ζητήματα προστασίας προσωπικών δεδομένων, κυβερνοασφάλειας, διαφάνειας, ανθρώπινης εποπτείας και λογοδοσίας.
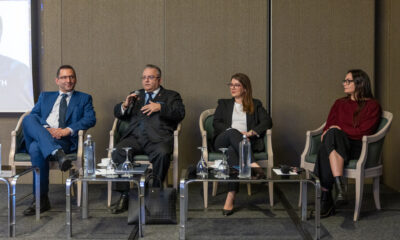
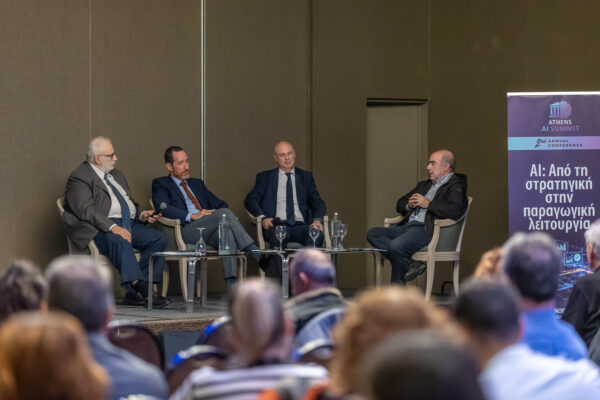
Το πώς μπορεί η AI να ενσωματωθεί με ασφάλεια και με σεβασμό στα θεμελιώδη δικαιώματα αποτέλεσε το αντικείμενο της συζήτησης με τίτλο «Τεχνολογίες και υποδομές AI. Εφαρμογές, δεδομένα και ψηφιακή ασφάλεια», που πραγματοποιήθηκε στο πλαίσιο του Athens AI Summit 2026.
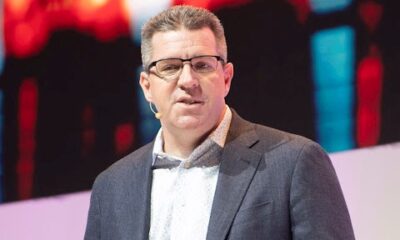
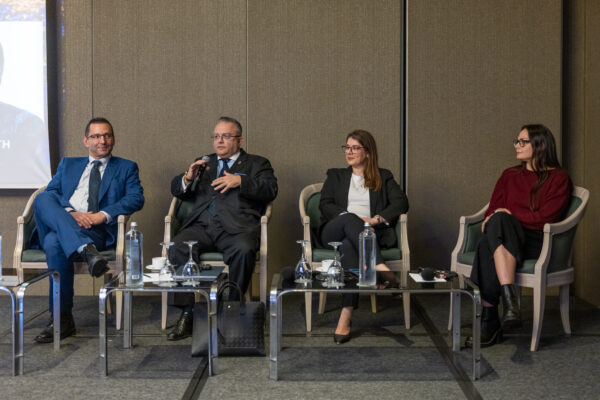
Στο πάνελ συμμετείχαν ο Δρ. Γιάννης Παυλόσογλου, Υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, η Ευαγγελία Βασιλοπούλου, Υπεύθυνη Προστασίας Δεδομένων (DPO) της Ανεξάρτητης Αρχής Δημοσίων Εσόδων (ΑΑΔΕ), η Βέρα Μελέτη, Υπεύθυνη Προστασίας Δεδομένων (DPO) της ΕΔΥΤΕ, καθώς και ο Αθανάσιος Κοσμόπουλος, Υπεύθυνος Προστασίας Δεδομένων του Υπουργείου Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης, ο οποίος είχε και τον συντονισμό της συζήτησης.
Κοινός άξονας των παρεμβάσεων ήταν ότι η τεχνολογική πρόοδος δεν μπορεί να αποσυνδεθεί από τις εγγυήσεις που προστατεύουν τον πολίτη. Η ποιότητα των δεδομένων, η αξιοπιστία των αλγορίθμων, η σαφής κατανομή των ευθυνών και η δυνατότητα ανθρώπινης παρέμβασης αναδείχθηκαν ως βασικές προϋποθέσεις για την υπεύθυνη αξιοποίηση των συστημάτων Τεχνητής Νοημοσύνης.
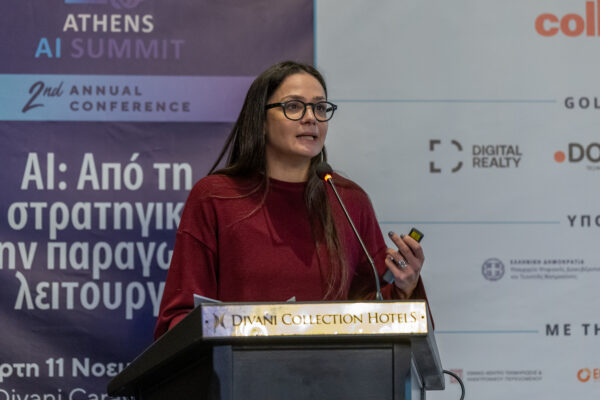
Βέρα Μελέτη: Η AI δεν είναι ουδέτερη τεχνολογία – Στο επίκεντρο το κράτος δικαίου και τα θεμελιώδη δικαιώματα
Την ανάγκη η αξιοποίηση της Τεχνητής Νοημοσύνης να εξετάζεται μέσα από το πρίσμα του κράτους δικαίου, των θεμελιωδών δικαιωμάτων και του δημόσιου συμφέροντος ανέδειξε η Βέρα Μελέτη, Υπεύθυνη Προστασίας Δεδομένων της ΕΔΥΤΕ.
Κεντρική θέση της παρουσίασής της ήταν ότι η Τεχνητή Νοημοσύνη δεν αποτελεί ουδέτερη τεχνολογία. Αντίθετα, τα συστήματα AI αντανακλούν τα δεδομένα, τις αξίες, τις προκαταλήψεις αλλά και τα οικονομικά κίνητρα που επηρεάζουν τον σχεδιασμό και τη λειτουργία τους. Για τον λόγο αυτό, οι επιπτώσεις τους δεν περιορίζονται στην τεχνική απόδοση ή στην αποτελεσματικότητα μιας εφαρμογής, αλλά επεκτείνονται στην ανθρώπινη ευημερία, τη δημοκρατία και τη λειτουργία του κράτους δικαίου.
Το βασικό ερώτημα, όπως προέκυψε από την παρουσίασή της, είναι υπό ποιες προϋποθέσεις η Τεχνητή Νοημοσύνη μπορεί να υπηρετεί τις αρχές αυτές και όχι να τις υπονομεύει.
Ιδιαίτερη έμφαση έδωσε στην επεξεργασία δεδομένων προσωπικού χαρακτήρα και στη διάκριση ανάμεσα στην ανωνυμοποίηση και την ψευδωνυμοποίηση. Όπως επισημάνθηκε, ανωνυμοποιημένα θεωρούνται τα δεδομένα όταν δεν επιτρέπουν πλέον την ταυτοποίηση ενός φυσικού προσώπου, λαμβάνοντας υπόψη τα μέσα που είναι ευλόγως πιθανό να χρησιμοποιηθούν. Αντίθετα, στην περίπτωση της ψευδωνυμοποίησης η ταυτοποίηση δυσχεραίνεται, αλλά εξακολουθεί να είναι δυνατή μέσω πρόσθετων πληροφοριών.
Στο πλαίσιο αυτό, έγινε αναφορά και στην απόφαση του Δικαστηρίου της Ευρωπαϊκής Ένωσης στην υπόθεση C-413/23 P, EDPS κατά SRB, ως προς την αξιολόγηση της δυνατότητας ταυτοποίησης με βάση το συγκεκριμένο πλαίσιο, τα διαθέσιμα μέσα και τους σχετικούς κινδύνους.
Η προστασία της ιδιωτικότητας αποκτά ακόμη μεγαλύτερη σημασία στην εποχή των Big Data, καθώς ο συνδυασμός μεγάλων συνόλων πληροφοριών μπορεί να αποκαλύψει στοιχεία που δεν προκύπτουν από την εξέταση κάθε δεδομένου μεμονωμένα. Ακόμη και πληροφορίες που φαίνονται εκ πρώτης όψεως αβλαβείς μπορούν, όταν συσχετιστούν, να οδηγήσουν σε συμπεράσματα για ένα πρόσωπο ή ακόμη και στην εξαγωγή ευαίσθητων πληροφοριών, χωρίς αυτές να έχουν συλλεχθεί άμεσα.
Για τη δημόσια διοίκηση, η χρήση συστημάτων AI θα πρέπει, σύμφωνα με την προσέγγιση που παρουσίασε, να συμβαδίζει με τις αρχές της χρηστής διοίκησης, της νομιμότητας, της ισότητας, της αμεροληψίας, της διαφάνειας και της αιτιολογίας. Η ενσωμάτωση νέων τεχνολογιών δεν μπορεί να παρακάμπτει τις θεμελιώδεις αρχές που διέπουν τη λειτουργία των δημόσιων φορέων.
Στο ίδιο πλαίσιο, ανέδειξε τη σημασία του περιορισμού του σκοπού και της ύπαρξης κατάλληλης νομικής βάσης για κάθε επεξεργασία δεδομένων. Ο σκοπός θα πρέπει να προσδιορίζεται με σαφήνεια πριν από την έναρξη της επεξεργασίας, ενώ, όταν εξετάζεται η περαιτέρω χρήση των δεδομένων, απαιτείται έλεγχος της συμβατότητας του νέου σκοπού με τον αρχικό. Παράλληλα, θα πρέπει να προσδιορίζεται και να τεκμηριώνεται η κατάλληλη νομική βάση σύμφωνα με το άρθρο 6 του Γενικού Κανονισμού Προστασίας Δεδομένων (ΓΚΠΔ).
Ένα ακόμη κρίσιμο ζήτημα αφορά την κατανομή των ρόλων και των ευθυνών μεταξύ των φορέων που συμμετέχουν στην επεξεργασία. Όπως υπογράμμισε, καθοριστικό κριτήριο δεν είναι οι χαρακτηρισμοί που χρησιμοποιούνται στις συμβάσεις, αλλά ο πραγματικός ρόλος κάθε εμπλεκόμενου μέρους και ο βαθμός ελέγχου που ασκεί στους σκοπούς και στα μέσα της επεξεργασίας. Μάλιστα, η αξιοποίηση δεδομένων για τη βελτίωση ενός ίδιου προϊόντος ή μιας υπηρεσίας μπορεί, ανάλογα με τις πραγματικές συνθήκες, να θεμελιώσει την ιδιότητα του αυτοτελούς υπευθύνου επεξεργασίας.
Η διαφάνεια, η λογοδοσία και η ανθρώπινη εποπτεία αποτέλεσαν επίσης βασικούς άξονες της παρουσίασης. Οι πολίτες θα πρέπει να ενημερώνονται με σαφήνεια για τον ρόλο που διαδραματίζει η Τεχνητή Νοημοσύνη στη διαδικασία λήψης αποφάσεων, καθώς και για τα δεδομένα, τα κριτήρια και τους βασικούς περιορισμούς του συστήματος. Παράλληλα, απαιτούνται ιχνηλασιμότητα, τήρηση αρχείων και επαρκής τεκμηρίωση, ώστε να υπάρχει δυνατότητα αμφισβήτησης και επανεξέτασης των αποτελεσμάτων.
Ιδιαίτερη θέση στην προσέγγισή της είχε η αρχή του human in the loop, δηλαδή η ουσιαστική ανθρώπινη εποπτεία, με πραγματική δυνατότητα παρέμβασης. Η ανθρώπινη παρουσία δεν θα πρέπει να περιορίζεται σε έναν τυπικό έλεγχο, αλλά να διασφαλίζει ότι οι αποφάσεις που υποστηρίζονται από συστήματα AI μπορούν να εξεταστούν και, εφόσον χρειάζεται, να διορθωθούν.
Στο πεδίο της δημόσιας διοίκησης, η Μελέτη ανέδειξε την ανάγκη δημιουργίας και τήρησης ενιαίας αποτύπωσης των συστημάτων Τεχνητής Νοημοσύνης που χρησιμοποιούνται από δημόσιους φορείς. Η καταγραφή θα πρέπει να πραγματοποιείται πριν από την επιχειρησιακή αξιοποίηση, σύμφωνα με το εφαρμοστέο πλαίσιο, και να περιλαμβάνει τις χρήσεις, τους σκοπούς, τους προμηθευτές και τους εμπλεκόμενους φορείς. Παράλληλα, απαιτείται ταξινόμηση των συστημάτων, εκτίμηση των σχετικών κινδύνων, διατήρηση εσωτερικού αρχείου και τακτική επικαιροποίηση των καταχωρίσεων.
Στο ίδιο πλαίσιο, παρουσίασε την ανάγκη ενίσχυσης της τεχνογνωσίας των οργανισμών μέσα από εξειδικευμένους ρόλους, όπως αυτός του AI Procurement Officer. Ο συγκεκριμένος ρόλος θα μπορούσε να συμβάλει στη μετατροπή των επιχειρησιακών αναγκών σε σαφείς και μετρήσιμες τεχνικές προδιαγραφές, στην αξιολόγηση των τεχνικών προσφορών και στην τεκμηρίωση των επιλογών. Στις αρμοδιότητές του θα περιλαμβάνονταν επίσης ο έλεγχος των απαιτήσεων προστασίας δεδομένων, ασφάλειας και συμμόρφωσης με τον AI Act, καθώς και η παραλαβή, η παρακολούθηση και η διαρκής αξιολόγηση των συστημάτων κατά τη λειτουργία τους. Στην παρουσίαση έγινε, τέλος, αναφορά και στον ρόλο του Υπευθύνου Χρήσης Δεδομένων (ΥΧΔ).
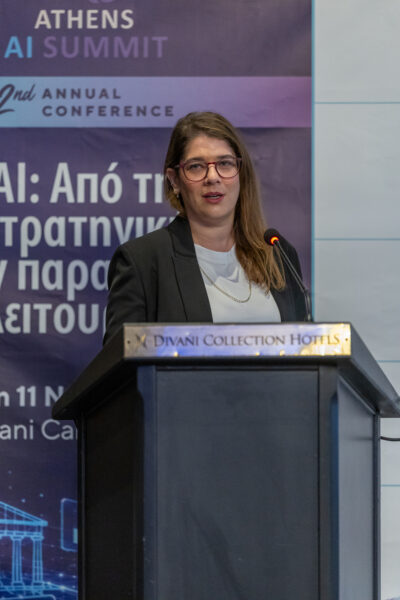
Ευαγγελία Βασιλοπούλου: Η ΑΑΔΕ περνά στη φορολογική διοίκηση 3.0 – Η «Ευγενία» και η ανθρώπινη εποπτεία
Από την πλευρά της ΑΑΔΕ, η Ευαγγελία Βασιλοπούλου, Υπεύθυνη Προστασίας Δεδομένων (DPO), παρουσίασε την πορεία μετάβασης από την πιλοτική λειτουργία συστημάτων Τεχνητής Νοημοσύνης στην παραγωγική αξιοποίησή τους, με βασικό προσανατολισμό τη βελτίωση της εξυπηρέτησης των πολιτών.
Όπως ανέφερε, στόχος της φορολογικής διοίκησης είναι οι πολίτες να μπορούν να εξυπηρετούνται οποιαδήποτε στιγμή, με απλό και κατανοητό τρόπο, χωρίς περιττή ταλαιπωρία και χωρίς να απαιτείται εξειδικευμένη γνώση για την κατανόηση των απαντήσεων που λαμβάνουν από τις υπηρεσίες.
Η ίδια διαφώνησε με την άποψη ότι η Ευρώπη υπερρυθμίζει την Τεχνητή Νοημοσύνη, υποστηρίζοντας ότι ο AI Act εισάγει ένα ενιαίο πλαίσιο κανόνων στον ευρωπαϊκό χώρο και λειτουργεί κυρίως προληπτικά, επιχειρώντας να περιορίσει κινδύνους που συνδέονται με την ανάπτυξη και τη χρήση των νέων συστημάτων.
Ιδιαίτερη έμφαση έδωσε στην ανάγκη διατήρησης του ανθρώπου στη διαδικασία λήψης αποφάσεων. Αναφέρθηκε στους κινδύνους της μεροληψίας (bias), στην πληρότητα και την ποιότητα των δεδομένων εισόδου, αλλά και στο κατά πόσο ένα σύστημα διαθέτει την απαραίτητη πληροφορία και την κρίση για να καταλήξει σε ένα ορθό αποτέλεσμα. Όπως επισήμανε, η ανθρώπινη, ηθική και νομική διάσταση δεν μπορεί να υποκατασταθεί από την τεχνική λειτουργία ενός αλγορίθμου.
Στο πλαίσιο αυτό, εκτίμησε ότι η αξιολόγηση των επιπτώσεων στα θεμελιώδη δικαιώματα (Fundamental Rights Impact Assessment – FRIA) θα μπορούσε να εξελιχθεί σε ευρύτερη καλή πρακτική για τα συστήματα Τεχνητής Νοημοσύνης, κατά τρόπο αντίστοιχο με την εκτίμηση αντικτύπου σχετικά με την προστασία δεδομένων (DPIA). Διευκρίνισε, ουσιαστικά, ότι θεωρεί σημαντικό να εξετάζεται εγκαίρως ο αντίκτυπος των συστημάτων, ανεξάρτητα από το επίπεδο κινδύνου τους.
Αναφερόμενη στο εθνικό θεσμικό πλαίσιο, έκανε ειδική μνεία στον νόμο 5321/2026, επισημαίνοντας τη θεσμοθέτηση ρυθμιστικού δοκιμαστηρίου και Κέντρου Συντονισμού και Τεχνογνωσίας Τεχνητής Νοημοσύνης. Όπως εξήγησε, τέτοιου είδους εργαλεία μπορούν να επιτρέψουν τη δοκιμή των συστημάτων πριν από την ευρύτερη εφαρμογή τους, ώστε να εντοπίζονται εγκαίρως πιθανά προβλήματα συμμόρφωσης.
Στη συνέχεια παρουσίασε την «Ευγενία», την οποία χαρακτήρισε ως την πρώτη διαδραστική ψηφιακή σύμβουλο και AI avatar του ελληνικού Δημοσίου. Η διαφοροποίησή της από τα συνήθη chatbots, όπως εξήγησε, βρίσκεται στη δυνατότητα επικοινωνίας μέσω ανθρώπινης ομιλίας και όχι αποκλειστικά μέσω γραπτής ανταλλαγής μηνυμάτων.
Η εφαρμογή βρίσκεται σε πιλοτική λειτουργία και, σύμφωνα με την παρουσίαση, καλύπτει έξι θεματικές ενότητες, μεταξύ των οποίων ζητήματα που αφορούν το Ε1, το επίδομα παιδιού, το myAgro, το myPoint και την αλλαγή IBAN. Η Βασιλοπούλου ανέφερε ότι ο σχεδιασμός προβλέπει την αξιοποίησή της μέσω του my1521, με στόχο τη διαθεσιμότητα της ψηφιακής εξυπηρέτησης σε 24ωρη βάση. Η λειτουργία της τηλεφωνικής εξυπηρέτησης από υπαλλήλους της ΑΑΔΕ, μέσω του 1521, θα συνεχίσει να παρέχεται τις εργάσιμες ημέρες, από τις 07:00 έως τις 20:00.
Η παρουσίαση της «Ευγενίας» συνοδεύτηκε, ωστόσο, από αναφορές στις απαιτήσεις προστασίας των δεδομένων. Όπως διευκρίνισε, η πρόσβαση στην εφαρμογή συνδέεται με την ταυτοποίηση μέσω κωδικών Taxisnet, τόσο για φυσικά πρόσωπα όσο και για επιχειρήσεις. Αυτό σημαίνει ότι η εφαρμογή μπορεί να συνδέεται με πιο συγκεκριμένα φορολογικά στοιχεία, γεγονός που καθιστά ακόμη σημαντικότερη την προστασία τους.
Η Βασιλοπούλου προειδοποίησε για τη χρήση μη εγκεκριμένων εργαλείων Τεχνητής Νοημοσύνης και την εισαγωγή σε αυτά πληροφοριών που αφορούν φορολογούμενους ή εσωτερικές υποθέσεις της υπηρεσίας. Ειδικότερα, επισήμανε ότι δεν θα πρέπει να αναρτώνται ΑΦΜ, στοιχεία ταυτότητας, φορολογικά προφίλ, δηλώσεις Ε1, Ε9 και Ε3, κωδικοί πρόσβασης, εσωτερικές διευθύνσεις, έγγραφα περιορισμένης πρόσβασης ή μη δημοσιοποιήσιμα στοιχεία ελέγχων.
Όπως υπογράμμισε, στην ΑΑΔΕ εφαρμόζεται παράλληλα το φορολογικό και τελωνειακό απόρρητο, το οποίο δεν περιορίζεται μόνο στα δεδομένα προσωπικού χαρακτήρα, αλλά καλύπτει κάθε πληροφορία που περιέρχεται σε γνώση των υπαλλήλων κατά τη διαχείριση μιας υπόθεσης.
Παρουσίασε, επίσης, ένα ενδεικτικό σχέδιο προετοιμασίας για την ασφαλή χρήση της AI στους οργανισμούς. Το πρώτο στάδιο, εντός των αρχικών 30 ημερών, αφορά τη χαρτογράφηση των δεδομένων. Στη συνέχεια, έως τις 60 ημέρες, θα πρέπει να έχουν διαμορφωθεί πολιτική χρήσης και κατάλογος εγκεκριμένων εργαλείων, ενώ ακολουθούν η εκπαίδευση του προσωπικού και η συνεχής παρακολούθηση των εφαρμογών.
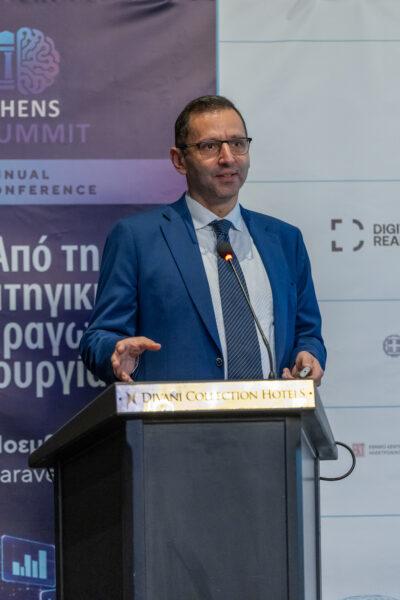
Γιάννης Παυλόσογλου: Η κυβερνοασφάλεια της AI εξαρτάται από τα δεδομένα, τους αλγορίθμους και τον άνθρωπο
Τη διάσταση της κυβερνοασφάλειας ανέπτυξε ο Δρ. Γιάννης Παυλόσογλου, Υποδιοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, προσεγγίζοντας την ασφάλεια των συστημάτων Τεχνητής Νοημοσύνης μέσα από τρεις αλληλένδετους παράγοντες: τα δεδομένα, τους αλγορίθμους και τις ανθρώπινες αποφάσεις.
Ως προς τα δεδομένα, ανέδειξε τη σημασία της ποιότητας, της ακεραιότητας και της προστασίας τους. Επισήμανε, παράλληλα, ότι η ακεραιότητα των δεδομένων και των μοντέλων που εκπαιδεύονται μέσω αυτών παρουσιάζει ιδιαιτερότητες σε σχέση με τις παραδοσιακές προσεγγίσεις κυβερνοασφάλειας, καθώς η διαδικασία εκπαίδευσης και η λειτουργία ενός μοντέλου δημιουργούν πρόσθετες απαιτήσεις ελέγχου.
Στο πλαίσιο της παρέμβασής του αναφέρθηκε και σε δοκιμές μοντέλων της OpenAI που, όπως είπε, είχαν πραγματοποιηθεί την περίοδο Μαΐου–Ιουλίου του προηγούμενου έτους. Σύμφωνα με την περιγραφή του, μικρότερα μοντέλα κατέληξαν να πραγματοποιούν δοκιμές διείσδυσης (penetration testing) σε μεγάλες επιχειρήσεις, αναδεικνύοντας τις δυνατότητες αλλά και τις νέες προκλήσεις που δημιουργεί η χρήση της AI στην ασφάλεια πληροφοριακών συστημάτων.
Στο πεδίο των αλγορίθμων, έδωσε έμφαση στην επεξηγησιμότητα και τη διαφάνεια, καθώς και στην ανάγκη να υπάρχει ανθρώπινη εποπτεία. Η δυνατότητα κατανόησης του τρόπου με τον οποίο ένα σύστημα καταλήγει σε ένα αποτέλεσμα είναι κρίσιμη, ιδίως όταν αυτό επηρεάζει αποφάσεις που αφορούν πολίτες ή εργαζομένους.
Το τρίτο επίπεδο αφορά τον άνθρωπο και τις αποφάσεις που λαμβάνονται με τη συνδρομή της Τεχνητής Νοημοσύνης. Ο Παυλόσογλου αναφέρθηκε στην αυξανόμενη χρήση AI agents σε διαδικασίες υποστήριξης και εξυπηρέτησης, επισημαίνοντας ότι ακόμη και μια φαινομενικά απλή αυτοματοποιημένη ενέργεια μπορεί να έχει ουσιαστικές συνέπειες για τον ενδιαφερόμενο. Ως παράδειγμα περιέγραψε προσωπική εμπειρία από αίτημα επιστροφής χρημάτων σε συνδρομητική υπηρεσία, κατά την οποία, όπως ανέφερε, η εταιρεία προχώρησε σε πλήρη επιστροφή, παρότι ο ίδιος δεν είχε επικαλεστεί κακή εμπειρία χρήσης. Ο ίδιος εκτίμησε ότι η απόκριση ενδέχεται να βασίστηκε στην ανάλυση του ιστορικού και της συμπεριφοράς του χρήστη.
Το βασικό συμπέρασμα της παρέμβασής του ήταν ότι η ασφάλεια ενός συστήματος Τεχνητής Νοημοσύνης εξαρτάται από την ασφάλεια των δεδομένων που λαμβάνει, των αλγορίθμων που εκτελεί και των ανθρώπων που καθοδηγούν τη λειτουργία του. Παράλληλα, υπογράμμισε ότι η συζήτηση δεν θα πρέπει να περιορίζεται στενά στην κυβερνοασφάλεια, αλλά να επεκτείνεται στη συνολική ασφάλεια και ανθεκτικότητα των οργανισμών.
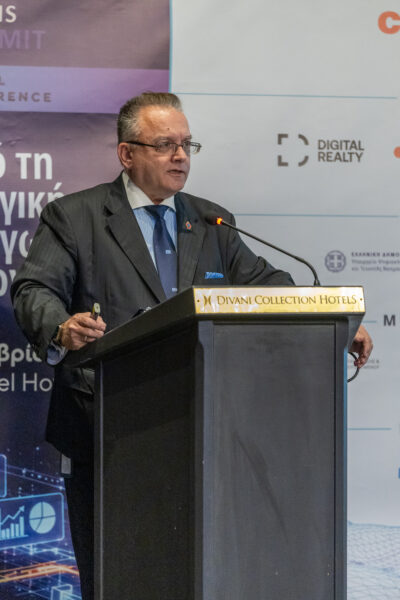
Αθανάσιος Κοσμόπουλος: Τα δεδομένα που εισάγουμε στα prompts και οι κίνδυνοι για τα δικαιώματα των πολιτών
Στη σύνδεση της προστασίας προσωπικών δεδομένων με την καθημερινή χρήση εργαλείων Τεχνητής Νοημοσύνης εστίασε ο Αθανάσιος Κοσμόπουλος, Υπεύθυνος Προστασίας Δεδομένων του Υπουργείου Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης και συντονιστής του πάνελ.
Όπως επισήμανε, ο κίνδυνος για την ιδιωτικότητα δεν αφορά μόνο τα δεδομένα με τα οποία εκπαιδεύονται τα μεγάλα γλωσσικά μοντέλα, αλλά και τις πληροφορίες που οι ίδιοι οι χρήστες εισάγουν στις ερωτήσεις τους, τα γνωστά prompts. Αναφέρθηκε σε περιπτώσεις κατά τις οποίες χρήστες αναρτούν ιατρικές γνωματεύσεις, εικόνες από αξονικές εξετάσεις ή οικονομικά στοιχεία, ζητώντας από τα συστήματα να τα αξιολογήσουν. Προειδοποίησε ότι τέτοιες πρακτικές μπορούν να δημιουργήσουν σοβαρούς κινδύνους έκθεσης προσωπικών δεδομένων.
Παράλληλα, ανέδειξε τη διεύρυνση της έννοιας των προσωπικών δεδομένων στη σύγχρονη ψηφιακή πραγματικότητα. Πέρα από το όνομα, το τηλέφωνο και τη διεύθυνση, σημαντικές πληροφορίες μπορούν να προκύψουν από τα ψηφιακά ίχνη που αφήνει κάποιος: τις αναζητήσεις του, τις μετακινήσεις, τις αγορές, τις προτιμήσεις και το περιεχόμενο που παρακολουθεί.
Το ζήτημα, όπως εξήγησε, δεν είναι μόνο η συλλογή αυτών των πληροφοριών, αλλά και τα συμπεράσματα που μπορεί να εξαχθούν από τη συσχέτισή τους. Ένας χρήστης που αναζητά πληροφορίες για μια ασθένεια προκειμένου να βοηθήσει συγγενικό του πρόσωπο μπορεί να χαρακτηριστεί λανθασμένα ως ασθενής. Αντίστοιχα, κάποιος που μελετά ακραίο πολιτικό περιεχόμενο για επιστημονικούς λόγους μπορεί να ταξινομηθεί εσφαλμένα ως υποστηρικτής του. Έτσι, μια πιθανότητα ή μια εκτίμηση ενδέχεται να μετατραπεί σε χαρακτηρισμό, ο οποίος στη συνέχεια μπορεί να επηρεάσει τον τρόπο με τον οποίο αντιμετωπίζεται ένα πρόσωπο.
Ο κ. Κοσμόπουλος υπογράμμισε ότι η χρήση της AI πρέπει να συμμορφώνεται με τις αρχές του Γενικού Κανονισμού Προστασίας Δεδομένων, όπως η νόμιμη βάση, η διαφάνεια, ο περιορισμός του σκοπού, η αναγκαιότητα, η αναλογικότητα και η λογοδοσία. Η τεχνική δυνατότητα επεξεργασίας μιας πληροφορίας δεν συνεπάγεται αυτομάτως και δικαίωμα χρήσης της. Επίσης, η αγορά ενός συστήματος Τεχνητής Νοημοσύνης δεν απαλλάσσει έναν οργανισμό από την υποχρέωση να ελέγχει τη νομιμότητα της επεξεργασίας και τη συμμόρφωση σε όλη τη διαδρομή αξιοποίησής του.
Ιδιαίτερη αναφορά έκανε στη δημόσια διοίκηση, η οποία, όπως σημείωσε, έχει αυξημένη θεσμική ευθύνη επειδή ο πολίτης δεν μπορεί να επιλέξει εναλλακτικό πάροχο για βασικές δημόσιες υπηρεσίες. Για τον λόγο αυτό, οι ψηφιακές εφαρμογές θα πρέπει να είναι εύχρηστες και προσβάσιμες όχι μόνο για όσους διαθέτουν υψηλές ψηφιακές δεξιότητες, αλλά και για τους ηλικιωμένους, τα άτομα με αναπηρία και όσους δυσκολεύονται περισσότερο στη χρήση της τεχνολογίας. Η ποιότητα της ψηφιακής διοίκησης, όπως υποστήριξε, κρίνεται και από το κατά πόσο μπορεί να εξυπηρετήσει τον πολίτη που αντιμετωπίζει τις μεγαλύτερες δυσκολίες.
Στο ίδιο πλαίσιο, τόνισε ότι ο Υπεύθυνος Προστασίας Δεδομένων θα πρέπει να συμμετέχει από το αρχικό στάδιο του σχεδιασμού μιας εφαρμογής, ώστε οι εγγυήσεις προστασίας της ιδιωτικότητας να ενσωματώνονται εξαρχής, σύμφωνα με τις αρχές privacy by design και privacy by default. Ο DPO έχει συμβουλευτικό και εποπτικό ρόλο, ενώ η ευθύνη για τη συμμόρφωση παραμένει στον ίδιο τον οργανισμό.
Τέλος, συνέδεσε την προστασία των προσωπικών δεδομένων με ευρύτερα ψηφιακά δικαιώματα, όπως η ελευθερία της σκέψης και η ανθρώπινη αξιοπρέπεια. Επισήμανε τους κινδύνους που δημιουργούν η πλαστοπροσωπία, τα κατασκευασμένα οπτικοακουστικά περιεχόμενα και οι πρακτικές ψηφιακής χειραγώγησης, οι οποίες μπορούν να πλήξουν την υπόληψη, τις σχέσεις και την ελευθερία ενός προσώπου.
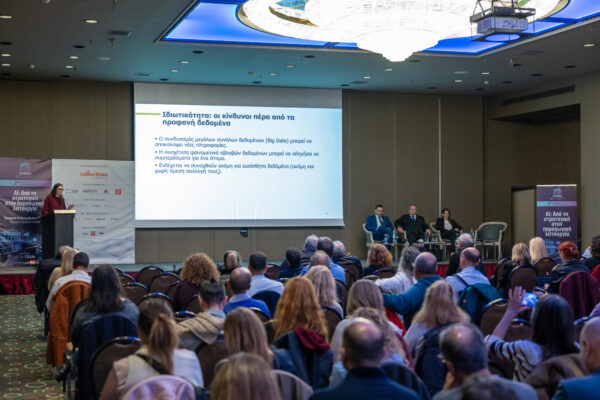
Από την τεχνολογική δυνατότητα στην υπεύθυνη εφαρμογή
Παρά τις διαφορετικές αφετηρίες των ομιλητών, οι παρεμβάσεις συνέκλιναν στην ανάγκη να αντιμετωπίζεται η Τεχνητή Νοημοσύνη ως ένα σύνολο τεχνολογικών, νομικών, οργανωτικών και κοινωνικών προκλήσεων. Η προστασία των δεδομένων, η ασφάλεια των συστημάτων, η διαφάνεια των αποφάσεων και η ουσιαστική ανθρώπινη εποπτεία δεν αποτελούν συμπληρωματικές λειτουργίες, αλλά βασικές προϋποθέσεις για την αξιόπιστη αξιοποίησή τους.
Ο Αθανάσιος Κοσμόπουλος υπογράμμισε ότι οι οργανισμοί χρειάζονται σαφείς κανόνες για τα εργαλεία που επιτρέπεται να χρησιμοποιούν και για τα δεδομένα που μπορούν να εισάγουν σε αυτά, ελέγχους στους προμηθευτές, εκπαίδευση των εργαζομένων με πρακτικά παραδείγματα και διαδικασίες εντοπισμού και διόρθωσης σφαλμάτων. Αντίστοιχα, οι πολίτες θα πρέπει να ενημερώνονται με κατανοητό τρόπο για την επεξεργασία των δεδομένων τους και να μπορούν να ασκούν ουσιαστικά τα δικαιώματά τους.
Το κρίσιμο ερώτημα, όπως ανέδειξε μέσα από παραδείγματα ο συντονιστής, είναι ποιος εξηγεί μια απόφαση που λαμβάνεται με τη συνδρομή ενός αλγορίθμου, ποιος μπορεί να τη διορθώσει όταν είναι λανθασμένη και ποιος αναλαμβάνει την ευθύνη όταν αυτή επηρεάζει τη ζωή ενός πολίτη. Είτε πρόκειται για την αξιολόγηση ενός υποψηφίου για εργασία, είτε για την εξέταση ενός αιτήματος χρηματοδότησης είτε για την εξυπηρέτηση ενός πολίτη από δημόσια υπηρεσία, η ταχύτητα και η αποτελεσματικότητα δεν αρκούν χωρίς δυνατότητα ελέγχου και λογοδοσίας.
Το κεντρικό μήνυμα του πάνελ ήταν ότι η επιτυχία της Τεχνητής Νοημοσύνης δεν θα πρέπει να μετριέται μόνο από τις τεχνικές δυνατότητες ή την ταχύτητα των συστημάτων, αλλά και από την εμπιστοσύνη που δημιουργούν. Μια αξιόπιστη εφαρμογή πρέπει να χρησιμοποιεί τα δεδομένα με θεμιτό τρόπο, να παράγει αποτελέσματα που μπορούν να ελεγχθούν, να επιτρέπει τη διόρθωση των λαθών και να διατηρεί σαφή την ανθρώπινη και θεσμική ευθύνη.
Σε αυτή την κατεύθυνση, η πρόκληση για τη δημόσια διοίκηση και τους οργανισμούς δεν είναι απλώς να υιοθετήσουν περισσότερα εργαλεία Τεχνητής Νοημοσύνης, αλλά να διαμορφώσουν τις κατάλληλες προϋποθέσεις ώστε η τεχνολογία να ενισχύει τις δυνατότητες του ανθρώπου, να βελτιώνει τις υπηρεσίες και ταυτόχρονα να προστατεύει τα δικαιώματα και την ελευθερία του.