





Τη δημιουργία ενός ενιαίου και πρακτικού οδηγού επιχειρηματικής κυβερνοασφάλειας, ο οποίος θα συγκεντρώνει και θα προσαρμόζει τις διαθέσιμες ελληνικές και ευρωπαϊκές κατευθύνσεις στις πραγματικές ανάγκες της αγοράς, προτείνει το Εμπορικό και Βιομηχανικό Επιμελητήριο Πειραιώς (ΕΒΕΠ). Η πρωτοβουλία έχει ως βασικό αποδέκτη τις μικρές και πολύ μικρές επιχειρήσεις, οι οποίες συχνά δεν διαθέτουν εξειδικευμένο προσωπικό πληροφορικής ή τους αναγκαίους πόρους για την οργανωμένη αντιμετώπιση περιστατικών κυβερνοασφάλειας. Η πρόταση έρχεται να καλύψει ένα ουσιαστικό κενό στην καθημερινή λειτουργία των επιχειρήσεων. Η κυβερνοασφάλεια δεν αφορά πλέον αποκλειστικά την προστασία των πληροφοριακών συστημάτων και των εταιρικών δεδομένων. Συνδέεται άμεσα με τη λειτουργία των ηλεκτρονικών πληρωμών, τη διαχείριση παραγγελιών, την παραγωγή, τις μεταφορές, την προστασία προσωπικών δεδομένων και, τελικά, τη δυνατότητα μιας επιχείρησης να συνεχίσει να λειτουργεί όταν βρεθεί αντιμέτωπη με μια ψηφιακή επίθεση.
Από την πρόληψη στην αποκατάσταση
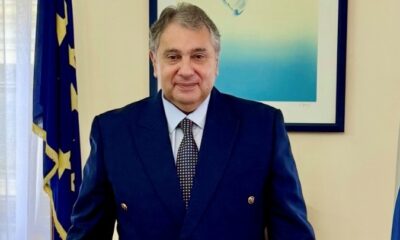
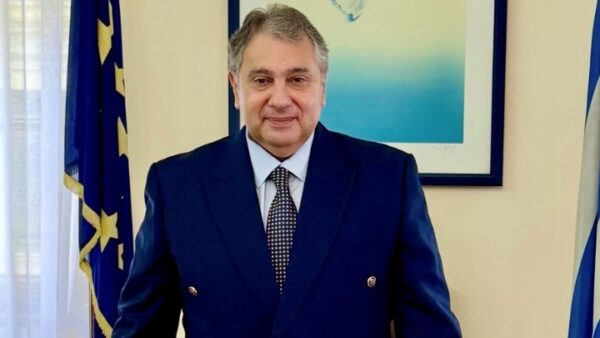
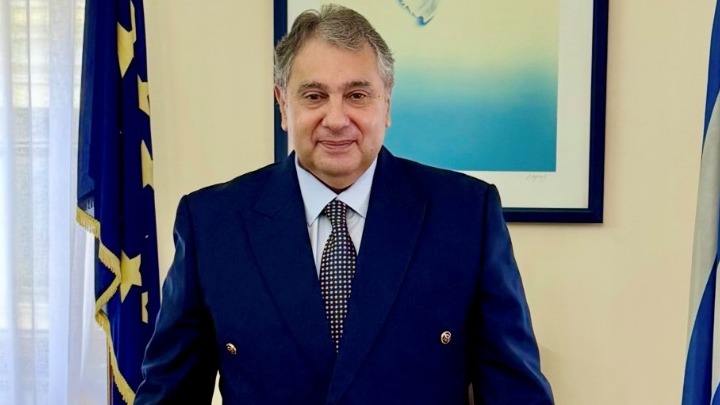
Ο πρόεδρος του ΕΒΕΠ, Βασίλης Κορκίδης (φωτό), υπογραμμίζει ότι το ζητούμενο είναι η υπάρχουσα γνώση να φτάσει μέχρι το μικρό κατάστημα, την αποθήκη, το εργαστήριο και κάθε επιχείρηση που δεν διαθέτει εξειδικευμένο προσωπικό. Όπως επισημαίνει, ο επιχειρηματίας χρειάζεται συγκεκριμένες απαντήσεις για το τι πρέπει να προστατεύσει πρώτα, ποιον πρέπει να ειδοποιήσει και πώς θα συνεχίσει να λειτουργεί με ασφάλεια μετά από ένα περιστατικό. Η πρωτοβουλία αναδεικνύει μια ευρύτερη ανάγκη για την ελληνική επιχειρηματικότητα: η κυβερνοασφάλεια να περάσει από το επίπεδο της γενικής ενημέρωσης στην καθημερινή επιχειρησιακή πρακτική. Για τις μικρομεσαίες επιχειρήσεις, η δυνατότητα πρόληψης, περιορισμού μιας επίθεσης και γρήγορης επαναφοράς των λειτουργιών τους αποτελεί πλέον προϋπόθεση ψηφιακής ανθεκτικότητας, ανταγωνιστικότητας και προστασίας της ίδιας της επιχειρηματικής δραστηριότητας. Το προτεινόμενο πλαίσιο οργανώνεται γύρω από τρεις βασικούς άξονες, που αποτυπώνονται στο τρίπτυχο «Προλαμβάνω – Αντιδρώ – Συνεχίζω». Ο πρώτος άξονας αφορά την πρόληψη και περιλαμβάνει την εφαρμογή ασφαλών διαδικασιών πρόσβασης στα εταιρικά συστήματα, τη χρήση πολυπαραγοντικής ταυτοποίησης, την τακτική ενημέρωση του λογισμικού, τη δημιουργία προστατευμένων αντιγράφων ασφαλείας και τη δοκιμή της δυνατότητας επαναφοράς των δεδομένων. Σημαντική θέση έχει και η εκπαίδευση του προσωπικού, καθώς οι ανθρώπινοι χειρισμοί αποτελούν συχνά κρίσιμο παράγοντα στην εκδήλωση ή την αποτροπή μιας κυβερνοεπίθεσης. Ο δεύτερος άξονας αφορά την άμεση αντίδραση όταν εκδηλωθεί ένα περιστατικό. Προβλέπει την κινητοποίηση των υπευθύνων της επιχείρησης και της τεχνικής υποστήριξης, τον ασφαλή περιορισμό της επίθεσης, τη διατήρηση των απαραίτητων αποδεικτικών στοιχείων και την αξιολόγηση των υποχρεώσεων ενημέρωσης και αναφοράς προς τις αρμόδιες αρχές.
Ο τρίτος άξονας, «Συνεχίζω», μεταφέρει το ενδιαφέρον από την αντιμετώπιση της επίθεσης στη διασφάλιση της επιχειρηματικής δραστηριότητας. Περιλαμβάνει την προστασία εργαζομένων, προϊόντων και εγκαταστάσεων, την ενεργοποίηση εναλλακτικών διαδικασιών λειτουργίας και την ελεγχόμενη αποκατάσταση των πληροφοριακών συστημάτων. Η επιχείρηση πρέπει να μπορεί να διατηρήσει τις βασικές υπηρεσίες της ακόμη και όταν μέρος της ψηφιακής υποδομής της έχει τεθεί εκτός λειτουργίας.
Ειδικές οδηγίες ανά επιχειρηματικό κλάδο. Αξιοποίηση ευρωπαϊκής και ελληνικής τεχνογνωσίας
Ιδιαίτερη σημασία στην πρόταση του ΕΒΕΠ έχει η προσαρμογή των οδηγιών ανάλογα με τη δραστηριότητα κάθε επιχείρησης. Η κυβερνοασφάλεια δεν αντιμετωπίζεται με τον ίδιο τρόπο σε ένα εμπορικό κατάστημα, μια βιομηχανική μονάδα, μια εταιρεία μεταφορών ή μια επιχείρηση που διαχειρίζεται τρόφιμα και ευπαθή προϊόντα. Για τον λόγο αυτό προτείνεται η δημιουργία ειδικών παραρτημάτων για το εμπόριο και τις ηλεκτρονικές πληρωμές, τα τρόφιμα και την ψυκτική αλυσίδα, τις μεταφορές και τη ναυτιλία, τη βιομηχανία, την ενέργεια, τον τουρισμό, την υγεία και τους παρόχους τεχνολογικών υπηρεσιών. Η διάσταση αυτή αποκτά ιδιαίτερη βαρύτητα λόγω της αλληλεξάρτησης των επιχειρήσεων. Μια κυβερνοεπίθεση σε έναν κοινό πάροχο λογισμικού ή συνδεδεμένου εξοπλισμού μπορεί να επηρεάσει ταυτόχρονα πολλές εταιρείες, προκαλώντας αλυσιδωτές επιπτώσεις στην παραγωγή, στις συναλλαγές και στην εφοδιαστική αλυσίδα. Επομένως, η ψηφιακή ασφάλεια δεν αποτελεί μόνο εσωτερική υπόθεση κάθε επιχείρησης, αλλά παράγοντα ανθεκτικότητας ολόκληρης της αγοράς.
Το ΕΒΕΠ επισημαίνει ότι υπάρχει ήδη σημαντικό διαθέσιμο υλικό, το οποίο μπορεί να αποτελέσει τη βάση για την ανάπτυξη του κοινού οδηγού. Μεταξύ άλλων, αναφέρεται στον οδηγό της ENISA, με τα 12 βήματα κυβερνοασφάλειας για τις μικρομεσαίες επιχειρήσεις, στο ευρωπαϊκό εγχειρίδιο «Small Businesses – Strong Defences Playbook», που διατίθεται και στα ελληνικά, καθώς και στους οδηγούς του ΣΕΒ για την κυβερνοασφάλεια και την προσαρμογή στο κανονιστικό πλαίσιο NIS2. Η πρόταση είναι να συγκεντρωθεί αυτή η τεχνογνωσία σε ένα εύχρηστο και κατανοητό πακέτο οδηγιών, με σαφή διαχωρισμό ανάμεσα στις γενικές πρακτικές προστασίας και στις ειδικές κανονιστικές υποχρεώσεις που απορρέουν από το μέγεθος και τη δραστηριότητα κάθε επιχείρησης. Παράλληλα, το Επιμελητήριο προτείνει το υλικό να συνοδεύεται από μια μονοσέλιδη κάρτα άμεσης αντίδρασης σε περίπτωση επίθεσης, επικαιροποιημένο κατάλογο επίσημων σημείων επικοινωνίας, απλό ερωτηματολόγιο αυτοελέγχου και υποδείγματα επιχειρησιακής συνέχειας. Στο ίδιο πλαίσιο εντάσσονται ενημερωτικές δράσεις και σύντομες ασκήσεις ετοιμότητας μέσω της επιμελητηριακής κοινότητας.