



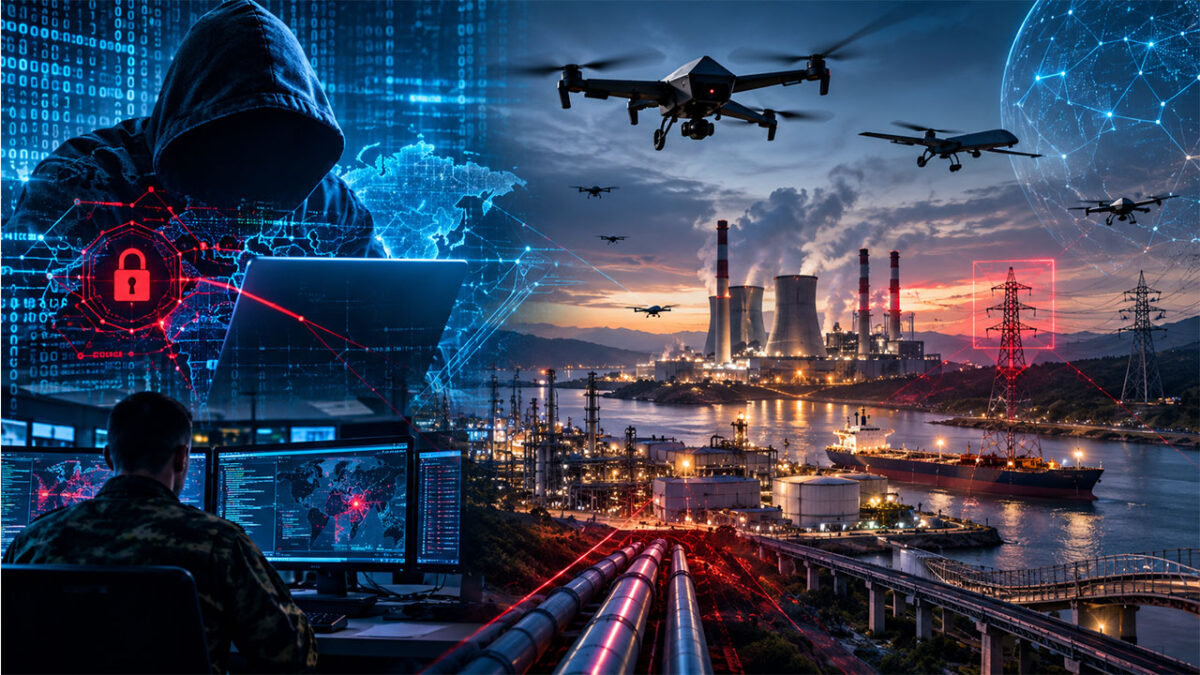
Η Ευρώπη δεν προετοιμάζεται πλέον για ένα θεωρητικό σενάριο υβριδικού πολέμου. Προετοιμάζεται για μια μορφή επίθεσης στην οποία το κυβερνοχτύπημα, η δολιοφθορά, τα drones, η παραπληροφόρηση, οι παρεμβολές στις επικοινωνίες και ένα πιθανό πλήγμα σε κρίσιμη υποδομή μπορούν να αποτελούν μέρη της ίδιας επιχείρησης.
Η προειδοποίηση της Κάγια Κάλας, ύπατης εκπροσώπου της ΕΕ για την Εξωτερική Πολιτική, ότι τις τελευταίες εβδομάδες έχει καταγραφεί αύξηση ρωσικών υβριδικών ενεργειών, σαμποτάζ και παραβιάσεων εναέριου χώρου, έρχεται σε μια στιγμή κατά την οποία η Ευρώπη περνά από τις γενικές προειδοποιήσεις στην πρακτική δοκιμή των μηχανισμών αντίδρασης.
Και η Ελλάδα βρίσκεται μέσα σε αυτή την εικόνα.
Το κρίσιμο στοιχείο: οι επιθέσεις δεν χρειάζεται να είναι ίδιες
Το νέο μοντέλο απειλής δεν προβλέπει απαραίτητα ένα ενιαίο «χτύπημα». Μπορεί να είναι μια αλληλουχία ενεργειών.
Ένα πρώτο κύμα μπορεί να αφορά κυβερνοεπίθεση σε τηλεπικοινωνίες, ενεργειακά συστήματα, μεταφορές ή δημόσιες υπηρεσίες. Την ίδια στιγμή μπορεί να εμφανιστούν drones πάνω από αεροδρόμιο ή λιμάνι. Μπορεί να υπάρξει παρεμβολή στις επικοινωνίες ή στο σήμα πλοήγησης. Στα κοινωνικά δίκτυα μπορεί να ξεκινήσει ταυτόχρονα μια οργανωμένη εκστρατεία παραπληροφόρησης.
Το αποτέλεσμα δεν είναι απλώς το άθροισμα των επιμέρους επιθέσεων.
Είναι ο πολλαπλασιασμός τους.
Ένα ψηφιακό χτύπημα που προκαλεί καθυστερήσεις στις μεταφορές γίνεται πολύ πιο επικίνδυνο εάν ταυτόχρονα ένα drone υποχρεώσει ένα αεροδρόμιο να διακόψει τη λειτουργία του. Μια κυβερνοεπίθεση σε ενεργειακό φορέα αποκτά διαφορετική βαρύτητα εάν την ίδια ώρα δημιουργούνται προβλήματα στις τηλεπικοινωνίες και διακινείται ψευδής πληροφορία για γενικευμένο blackout.
Αυτό ακριβώς είναι που κάνει την υβριδική επίθεση τόσο δύσκολη στην αντιμετώπιση: δεν υπάρχει ένας μόνο στόχος και δεν υπάρχει ένας μόνο μηχανισμός άμυνας.
Red Alert: εκτεθειμένα ενεργειακά συστήματα στην Ευρώπη
Η πραγματική διάσταση του κινδύνου φάνηκε ακόμη πιο καθαρά από έρευνα που δημοσιοποιήθηκε στις 6 Οκτωβρίου.
Ερευνητές εντόπισαν 8.547 συστήματα αιολικής και ηλιακής ενέργειας σε 35 ευρωπαϊκές χώρες που ήταν εκτεθειμένα στο Διαδίκτυο, με διοικητικές και λειτουργικές διεπαφές προσβάσιμες online. Σε περίπου 181 εγκαταστάσεις εκτιμήθηκε ότι θα μπορούσε να είναι εφικτός ακόμη και πλήρης επιχειρησιακός έλεγχος.
Το στοιχείο που αφορά άμεσα την Ελλάδα είναι ιδιαίτερα σημαντικό: στη χώρα μας εντοπίστηκαν 1.860 εκτεθειμένα συστήματα φωτοβολταϊκών, ο δεύτερος υψηλότερος αριθμός μεταξύ των χωρών που καταγράφηκαν στην έρευνα.
Δεν σημαίνει ότι τα συγκεκριμένα συστήματα έχουν παραβιαστεί. Σημαίνει όμως ότι υπάρχουν ψηφιακές διεπαφές οι οποίες, εφόσον δεν προστατεύονται επαρκώς, μπορούν να αποτελέσουν δυνητικά σημεία εισόδου.
Και εδώ βρίσκεται η ουσία.
Η ενεργειακή υποδομή δεν είναι πλέον μόνο καλώδια, υποσταθμοί και μονάδες παραγωγής. Είναι λογισμικό, δίκτυα επικοινωνίας, τηλεμετρία, απομακρυσμένη διαχείριση και συστήματα ελέγχου.
Άρα η προστασία μιας ενεργειακής εγκατάστασης είναι πλέον ταυτόχρονα ζήτημα ενεργειακής ασφάλειας και κυβερνοασφάλειας.
Η Ευρώπη δοκιμάζει ήδη το σενάριο
Τον Ιούνιο, περίπου 5.000 ειδικοί συμμετείχαν στην Cyber Europe 2026, τη μεγάλη πανευρωπαϊκή άσκηση κυβερνοασφάλειας της ENISA.
Το σενάριο δεν ήταν μια απλή επίθεση σε κάποιο πληροφοριακό σύστημα. Αφορούσε κυβερνοεπίθεση σε ευρωπαϊκά σιδηροδρομικά και ναυτιλιακά δίκτυα, η οποία προκαλούσε σοβαρές επιχειρησιακές διαταραχές και εξελισσόταν σε ευρύτερη κρίση κυβερνοασφάλειας.
Γιατί επιλέχθηκαν σιδηρόδρομοι και λιμάνια;
Επειδή μια επίθεση εκεί δεν σταματά στις οθόνες των πληροφοριακών συστημάτων.
Μπορεί να επηρεάσει το εμπόριο, την εφοδιαστική αλυσίδα, τη μετακίνηση πληθυσμών, τη στρατιωτική κινητικότητα και την ίδια την ικανότητα ενός κράτους να αντιδράσει σε μια κρίση.
Η ΕΕ το αναγνωρίζει πλέον ανοιχτά: η γραμμή μεταξύ πολιτικής και στρατιωτικής υποδομής θολώνει.
Η Ελλάδα έκανε κάτι ακόμη πιο ενδιαφέρον
Στις αρχές Οκτωβρίου η Ελλάδα πραγματοποίησε την αιφνιδιαστική εθνική άσκηση «Αλέξανδρος», σε ολόκληρη τη χώρα, από τον Έβρο έως την Κρήτη και από την Κέρκυρα έως το Καστελλόριζο.
Το ενδιαφέρον για την τεχνολογική διάσταση βρίσκεται στο γεγονός ότι, για πρώτη φορά, εντάχθηκαν στο επιχειρησιακό σενάριο η Διεύθυνση Πληροφορικής και Κυβερνοχώρου και νέες δυνατότητες αντιμετώπισης σύγχρονων απειλών. Παράλληλα χρησιμοποιήθηκαν εκτεταμένα drones και άλλα μη επανδρωμένα συστήματα.
Με άλλα λόγια, η Ελλάδα δεν δοκίμασε μόνο την αντίδραση σε ένα συμβατικό στρατιωτικό επεισόδιο.
Δοκίμασε ταυτόχρονα:
κυβερνοχώρο + drones + στρατιωτικές δυνάμεις + ταχεία αντίδραση.
Αυτό είναι ίσως το πιο χαρακτηριστικό στοιχείο της άσκησης.
Και το NATO δοκιμάζει το ίδιο πράγμα στη θάλασσα
Λίγες ημέρες νωρίτερα, ελληνικά, ιταλικά και τουρκικά πλοία συμμετείχαν στη Dynamic Guard 2026 στη Μεσόγειο.
Το σενάριο περιλάμβανε drones, πυραύλους και αεροσκάφη σε περιβάλλον ηλεκτρονικού πολέμου. Το NATO επισημαίνει μάλιστα ότι η άσκηση εξέτασε την επιχειρησιακή λειτουργία των δυνάμεων σε συνθήκες όπου τα παραδοσιακά μέσα επικοινωνίας μπορεί να έχουν διαταραχθεί ή να μην είναι διαθέσιμα.
Αυτό είναι εξαιρετικά σημαντικό.
Γιατί σημαίνει ότι η αντιμετώπιση ενός drone δεν εξετάζεται πλέον απομονωμένα. Εξετάζεται σε ένα περιβάλλον όπου οι επικοινωνίες, τα ηλεκτρονικά συστήματα, το GPS και οι ψηφιακές υποδομές μπορεί να αποτελούν επίσης στόχο ή πεδίο αντιπαράθεσης.
Από το drone στο GPS και από το GPS στο δίκτυο
Το επόμενο επίπεδο της απειλής είναι ακόμη πιο σύνθετο.
Ένα μη επανδρωμένο σύστημα μπορεί να χρησιμοποιείται για επιτήρηση. Μπορεί να χρησιμοποιηθεί για παρεμβολές ή αναγνώριση. Μπορεί να αποτελεί το φυσικό σκέλος μιας επιχείρησης που προηγουμένως έχει προετοιμαστεί ψηφιακά.
Ταυτόχρονα, η ηλεκτρονική επίθεση μπορεί να μην έχει ως στόχο να «ρίξει» ένα δίκτυο. Μπορεί να επιδιώκει να υποβαθμίσει την εικόνα που έχουν οι υπεύθυνοι ασφαλείας για το τι συμβαίνει πραγματικά.
Σε μια τέτοια κατάσταση, το πρόβλημα δεν είναι μόνο:
«Μπορούμε να αντιμετωπίσουμε το drone;»
Το πραγματικό ερώτημα είναι:
«Μπορούμε να ξέρουμε ότι το drone είναι το μόνο πρόβλημα;»
Η Ευρώπη έχει ήδη αλλάξει το μοντέλο προστασίας
Το Συμβούλιο της ΕΕ έχει πλέον εντάξει στην ίδια λογική αντιμετώπισης τις κυβερνοεπιθέσεις, το σαμποτάζ κρίσιμων υποδομών, την ξένη χειραγώγηση πληροφοριών και παρεμβάσεων, τις παρεμβάσεις σε εκλογικές διαδικασίες και άλλες μορφές υβριδικής δράσης.
Παράλληλα, η Ευρωπαϊκή Επιτροπή εξέδωσε τον Ιούλιο κατευθύνσεις για την ανθεκτικότητα των κρίσιμων υποδομών, στις οποίες περιλαμβάνονται ρητά τα drones και οι υβριδικές απειλές μαζί με φυσικές καταστροφές, ατυχήματα και άλλους κινδύνους.
Και ήδη από τον Φεβρουάριο η Επιτροπή είχε παρουσιάσει ειδικό σχέδιο για την αντιμετώπιση των απειλών από drones, μετά την αύξηση περιστατικών παραβίασης εναέριου χώρου, διαταραχής λειτουργίας αεροδρομίων και απειλών σε κρίσιμες υποδομές.
Δεν πρόκειται, επομένως, για μεμονωμένες πολιτικές πρωτοβουλίες.
Είναι ένα νέο ευρωπαϊκό αρχιτεκτονικό μοντέλο ασφάλειας.
Και το πιο δύσκολο σενάριο;
Το πραγματικά δύσκολο σενάριο δεν είναι απαραίτητα ένας μεγάλος πόλεμος που ξεκινά ξαφνικά.
Είναι μια ημέρα κατά την οποία:
ένα ενεργειακό δίκτυο αντιμετωπίζει κυβερνοεπίθεση, ένα αεροδρόμιο αναγκάζεται να διακόψει προσωρινά λειτουργίες λόγω drones, οι τηλεπικοινωνίες αντιμετωπίζουν παρεμβολές,
ένα λιμάνι ή σιδηροδρομικός κόμβος παρουσιάζει ψηφιακή δυσλειτουργία, κρίσιμες υπηρεσίες δέχονται επιθέσεις, στα κοινωνικά δίκτυα κυκλοφορούν ταυτόχρονα ψευδείς πληροφορίες που παρουσιάζουν την κατάσταση ως γενικευμένη κατάρρευση.
Τότε η επίθεση δεν χρειάζεται να καταστρέψει μια χώρα.
Αρκεί να μπλοκάρει προσωρινά την ικανότητά της να λειτουργεί κανονικά και να αντιδρά ψύχραιμα.
Αυτός είναι ο λόγος για τον οποίο η Ευρώπη επενδύει πλέον όχι μόνο στην άμυνα, αλλά στην ανθεκτικότητα.
Και εδώ βρίσκεται ίσως το σημαντικότερο θέμα για την Ελλάδα.
Η κυβερνοασφάλεια δεν είναι πλέον υπόθεση μόνο των CIO, των CISO και των διευθύνσεων πληροφορικής. Η ασφάλεια ενός data center, ενός δικτύου τηλεπικοινωνιών, ενός λιμανιού, ενός αεροδρομίου, μιας ενεργειακής μονάδας, ενός νοσοκομείου ή ενός δημόσιου πληροφοριακού συστήματος μπορεί να αποτελέσει μέρος της εθνικής ασφάλειας.
Το ίδιο ισχύει και για τα drones.
Ο κυβερνοχώρος, ο ηλεκτρομαγνητικός χώρος, ο αέρας, η θάλασσα και οι κρίσιμες υποδομές δεν είναι πλέον ξεχωριστά πεδία. Είναι ένα ενιαίο επιχειρησιακό περιβάλλον.
Και το γεγονός ότι η Ελλάδα αυτές τις ημέρες δοκιμάζει ταυτόχρονα κυβερνοδυνατότητες, drones και στρατιωτική ετοιμότητα, ενώ το NATO κάνει ασκήσεις αντιμετώπισης drones σε περιβάλλον ηλεκτρονικού πολέμου, δείχνει ότι το σενάριο αυτό δεν εξετάζεται πλέον μόνο στα επιτελεία.
Δοκιμάζεται στην πράξη.