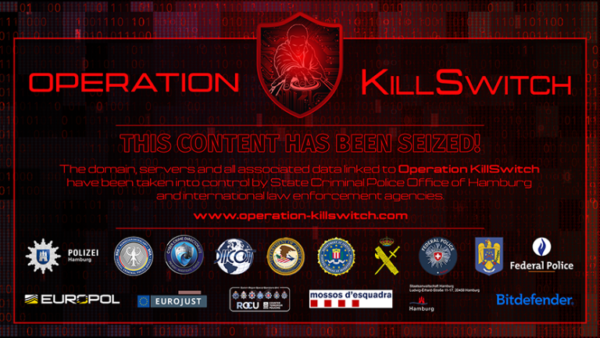







Η Ελληνική Αστυνομία εντόπισε τον 18χρονο στο πλαίσιο της διεθνούς επιχείρησης «KillSwitch», στην οποία συμμετείχαν οι Αρχές εννέα χωρών, υπό τον συντονισμό της Eurojust και με την υποστήριξη της Europol. Η επιχείρηση πραγματοποιήθηκε στις 30 Σεπτεμβρίου και περιλάμβανε τρεις συλλήψεις και οκτώ έρευνες σε Ελλάδα, Ρουμανία, Ισπανία και Ηνωμένο Βασίλειο. Για τον εντοπισμό του 18χρονου αξιοποιήθηκαν πληροφορίες από τις Αρχές Γερμανίας, Ρουμανίας και ΗΠΑ. Στην κατοικία του στην Αθήνα πραγματοποιήθηκε έρευνα παρουσία εκπροσώπων των γερμανικών και ρουμανικών Αρχών. Κατασχέθηκαν φορητός υπολογιστής, τέσσερα κινητά τηλέφωνα, δύο σκληροί δίσκοι, δύο USB και ατζέντα με χειρόγραφες σημειώσεις. Σε μία από τις μονάδες USB βρέθηκαν αντίγραφα συνομιλιών μέσω εφαρμογής ανταλλαγής μηνυμάτων. Ο 18χρονος φέρεται να είχε ρόλο developer. Η ΕΛ.ΑΣ. αναφέρει επίσης ότι ήταν ανήλικος κατά την τέλεση μέρους των πράξεων που ερευνώνται. Οι Αρχές έχουν ταυτοποιήσει διαφορετικούς ρόλους στην ομάδα, μεταξύ άλλων διαχειριστή, προγραμματιστή, διαπραγματευτή και συνεργάτη. Ως βασικός χειριστής της KillSec αναφέρεται 16χρονος.
Τι αποκαλύπτουν τα ψηφιακά ευρήματα
Η κατάσχεση υπολογιστών, κινητών και αποθηκευτικών μέσων δίνει στις Αρχές πρόσβαση σε ψηφιακά δεδομένα που μπορούν να εξεταστούν για την ταυτοποίηση επικοινωνιών, δραστηριοτήτων και άλλων προσώπων που συνδέονται με την υπόθεση. Ειδικά το USB με αντίγραφα συνομιλιών αποτελεί ψηφιακό πειστήριο που βρίσκεται πλέον υπό εξέταση. Σε διεθνές επίπεδο, οι Αρχές έθεσαν υπό τον έλεγχό τους πέντε servers που χρησιμοποιούσε η ομάδα και τον ιστότοπο δημοσιοποίησης κλεμμένων αρχείων. Διασφαλίστηκαν τουλάχιστον 110 terabytes δεδομένων και δεσμεύθηκαν domains που χρησιμοποιούσε η KillSec.
Τα στοιχεία αυτά έχουν δύο πρακτικές συνέπειες για την έρευνα: αφενός περιορίζουν την πρόσβαση της ομάδας στην υποδομή της και αφετέρου επιτρέπουν στις Αρχές να εξετάσουν δεδομένα για επιθέσεις, θύματα, συνεργούς και οικονομικές συναλλαγές. Σύμφωνα με την έρευνα, η KillSec δραστηριοποιούνταν τουλάχιστον από το 2024. Οι επιθέσεις αφορούσαν μη εξουσιοδοτημένη πρόσβαση σε πληροφοριακά συστήματα, αφαίρεση δεδομένων και απαίτηση λύτρων με απειλή δημοσιοποίησης των κλεμμένων αρχείων. Περίπου 500 από τις σχεδόν 1.000 επιθέσεις έχουν μέχρι σήμερα διαπιστωθεί ως επιτυχείς. Η έρευνα συνεχίζεται με την εξέταση των κατασχεθέντων συσκευών και δεδομένων, την ιχνηλάτηση των εγκληματικών εσόδων και την εξακρίβωση τυχόν επιπλέον επιθέσεων, θυμάτων και εμπλεκόμενων προσώπων.