








Μια κυβερνοεπίθεση στις εγκαταστάσεις ψύξης της εταιρείας Coolworld που χρησιμοποιεί ο γαλλικός οργανισμός αίματος (EFS) έρχεται να προσθέσει ένα ακόμη ανησυχητικό επεισόδιο στην αλυσίδα των ψηφιακών επιθέσεων που τις τελευταίες εβδομάδες απλώνεται στην Ευρώπη. Αυτή τη φορά, οι χάκερ δεν έβαλαν στο στόχαστρο τα συστήματα μιας εμπορικής αλυσίδας ή τις βάσεις δεδομένων μιας επιχείρησης, αλλά εξοπλισμό που συνδέεται με τη διατήρηση πλάσματος αίματος για μεταγγίσεις. Ειδικότερα, οι χάκερ επιχείρησαν να αλλάξουν τις ρυθμίσεις των ψυκτικών θαλάμων, ανεβάζοντας την προβεπόμενη θερμοκρασία από τους -30 στους 110 βαθμούς Κελσίου. Η έγκαιρη παρέμβαση τεχνικού απέτρεψε τις λειτουργικές συνέπειες.
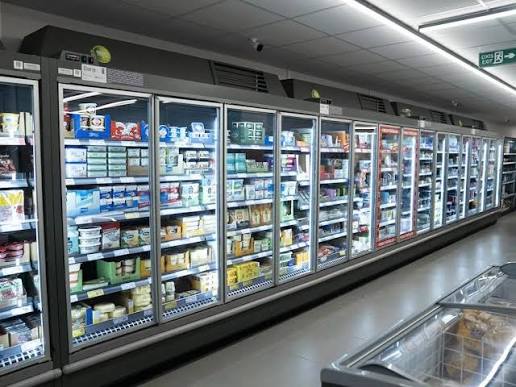
Το μόνο βέβαιο πλέον, είναι ότι το περιστατικό στη Γαλλία δεν αποτελεί μεμονωμένη υπόθεση. Προηγήθηκαν επιθέσεις σε ψυγεία και καταψύκτες σούπερ μάρκετ, αρχικά στη Γαλλία και στη συνέχεια σε μια σειρά ευρωπαϊκών χωρών, με αποτέλεσμα την αλλοίωση ή την προληπτική απόσυρση μεγάλων ποσοτήτων τροφίμων. Η Ελλάδα βρέθηκε επίσης στο επίκεντρο, με αναφορές για παρεμβάσεις σε επαγγελματικά συστήματα ψύξης, μεταξύ άλλων σε επιχείρηση στην Κηφισιά, ενώ η Εθνική Αρχή Κυβερνοασφάλειας έχει προειδοποιήσει για εκατοντάδες εκτεθειμένα συστήματα στη χώρα.
Από τα τρόφιμα μέχρι το αίμα που προορίζεται για ασθενείς, τα περιστατικά αναδεικνύουν μια νέα, ιδιαίτερα κρίσιμη διάσταση της κυβερνοασφάλειας: την ευκολία με την οποία μια ψηφιακή παραβίαση μπορεί να μετατραπεί σε πραγματική απειλή για την καθημερινότητα, την οικονομική δραστηριότητα και τη δημόσια υγεία. Το ερώτημα πλέον δεν είναι μόνο πόσο ασφαλή είναι τα πληροφοριακά συστήματα επιχειρήσεων και οργανισμών, αλλά και πόσο προστατευμένες είναι οι ψηφιακές υποδομές που ελέγχουν φυσικές λειτουργίες από τις οποίες εξαρτάται η ζωή μας. Η Ευρωπαϊκή Ένωση συζητά ανοιχτά πλέον την ετοιμότητα απέναντι σε κρίσεις και υβριδικές απειλές, τα τελευταία περιστατικά δείχνουν ότι η κυβερνοασφάλεια έχει πάψει προ πολλού να είναι αποκλειστικά υπόθεση των ειδικών της πληροφορικής.
Από τα τρόφιμα στα ευαίσθητα βιολογικά υλικά
Η επίθεση στη γαλλική τράπεζα αίματος έρχεται σε μια περίοδο κατά την οποία δεκάδες επιχειρήσεις τροφίμων και αλυσίδες σούπερ μάρκετ σε ευρωπαϊκές χώρες βρέθηκαν αντιμέτωπες με παρόμοια περιστατικά. Οι επιτιθέμενοι φέρονται να απέκτησαν πρόσβαση σε ηλεκτρονικούς ελεγκτές ψυκτικών εγκαταστάσεων και να άλλαξαν τις ρυθμίσεις λειτουργίας τους, προκαλώντας άνοδο της θερμοκρασίας σε ψυγεία και καταψύκτες. Τα περιστατικά καταγράφηκαν σε Γαλλία, Βέλγιο, Σουηδία, Λουξεμβούργο, Εσθονία και Ιρλανδία, ενώ οι αναφορές υπήρξαν και σε άλλες χώρες, μεταξύ των οποίων και η Ελλάδα. Σε αρκετές περιπτώσεις, οι επιχειρήσεις αναγκάστηκαν να αποσύρουν ή να καταστρέψουν προϊόντα, καθώς δεν μπορούσαν να διασφαλίσουν ότι είχαν διατηρηθεί στις κατάλληλες συνθήκες.
Η κοινή συνισταμένη είναι ότι οι επιθέσεις δεν χρειάζεται να πλήξουν τα πληροφοριακά συστήματα μιας επιχείρησης για να προκαλέσουν σοβαρή ζημιά. Αρκεί να αποκτηθεί πρόσβαση στα συστήματα επιχειρησιακής τεχνολογίας (Operational Technology – OT), δηλαδή στους ψηφιακούς μηχανισμούς που ελέγχουν φυσικές λειτουργίες, όπως η ψύξη, η θέρμανση, η παραγωγή και η διανομή. Σε πρακτικό επίπεδο, οι χάκερ δεν χρειάζεται να παραβιάσουν το ταμείο ή τη βάση δεδομένων ενός σούπερ μάρκετ. Πλέον μπορούν να αναλάβουν τον έλεγχο εξοπλισμού όπως ένα ψυγείο, προκαλώντας απώλειες προϊόντων, διακοπή λειτουργίας ή ακόμη και κινδύνους για την ασφάλεια των τροφίμων. Στην περίπτωση των εγκαταστάσεων αίματος, οι πιθανές συνέπειες είναι ακόμη πιο ευαίσθητες και τρομακτικές.
Η ελληνική διάσταση: Περιστατικά από την Κηφισιά έως την Καλαμάτα
Η Ελλάδα δεν έμεινε αλώβητη σε αυτή την αλυσίδα επιθέσεων. Στις 3 Νοεμβρίου έγινε γνωστή κυβερνοεπίθεση σε κρεοπωλείο στην Κηφισιά, όπου άγνωστοι φέρεται να απέκτησαν πρόσβαση στο σύστημα διαχείρισης της ψύξης και να επιχείρησαν να ανεβάσουν τη ρυθμισμένη θερμοκρασία έως τους 150 βαθμούς Κελσίου. Όπως ανέφερε ο ιδιοκτήτης της επιχείρησης, η ασυνήθιστη ένδειξη έγινε αντιληπτή άμεσα, η επιχείρηση ανέκτησε τον έλεγχο περίπου δύο ώρες αργότερα, ενώ τα προϊόντα δεν υπέστησαν αλλοίωση. Με αφορμή το περιστατικό αυτό, ήρθαν στο φως πληροφορίες για αντίστοιχα περιστατικά και σε άλλες περιοχές της χώρας, όπως η Καλαμάτα.
Ιδιαίτερα αναφορά θα πρέπει να γίνει στην παρέμβαση της Εθνικής Αρχής Κυβερνοασφάλειας, η οποία ανακοίνωσε ότι είχε ήδη προειδοποιήσει από τις 14 Οκτωβρίου για ευπάθειες σε συστήματα ελέγχου εμπορικής ψύξης μεγάλων κατασκευαστών εξοπλισμού. Σύμφωνα με την ενημέρωσή της, είχαν εντοπιστεί περισσότερα από 300 εκτεθειμένα συστήματα στην Ελλάδα.
Οι συστάσεις προς τους αρμόδιους φορείς περιλαμβάνουν την αποσύνδεση των συστημάτων ελέγχου από το δημόσιο διαδίκτυο, τη χρήση ασφαλών συνδέσεων VPN και πολυπαραγοντικής ταυτοποίησης για την απομακρυσμένη πρόσβαση, την αλλαγή των προεπιλεγμένων κωδικών και την εγκατάσταση ενημερώσεων ασφαλείας. Για εξοπλισμό που δεν υποστηρίζεται πλέον από τους κατασκευαστές, συστήνεται η αντικατάστασή του. Το στοιχείο αυτό έχει ιδιαίτερη βαρύτητα: η κυβερνοασφάλεια δεν αφορά μόνο τις μεγάλες τράπεζες, τις τηλεπικοινωνίες ή τα υπουργεία. Αφορά και τις μικρότερες επιχειρήσεις, τις εγκαταστάσεις ψύξης, τα συστήματα αυτοματισμού και κάθε συσκευή που είναι συνδεδεμένη στο διαδίκτυο και μπορεί να επηρεάσει μια φυσική λειτουργία.
Υβριδικός πόλεμος ή κυβερνοέγκλημα;
Η χρονική συγκυρία και η γεωγραφική εξάπλωση των περιστατικών επαναφέρουν στο προσκήνιο τη συζήτηση για τις υβριδικές απειλές. Η στοχοποίηση υποδομών που συνδέονται με την τροφοδοσία, την υγεία και την καθημερινή λειτουργία της οικονομίας παραπέμπει σε ένα πεδίο όπου οι κυβερνοεπιθέσεις μπορούν να χρησιμοποιηθούν όχι μόνο για οικονομικό όφελος, αλλά και για πρόκληση αναστάτωσης, κλονισμό της εμπιστοσύνης και πίεση σε κρατικούς μηχανισμούς. Ωστόσο, μέχρι στιγμής δεν υπάρχουν δημόσια στοιχεία που να αποδεικνύουν ότι τα συγκεκριμένα περιστατικά αποτελούν συντονισμένη επιχείρηση υβριδικού πολέμου ή ότι πίσω τους βρίσκεται συγκεκριμένο κράτος. Ούτε έχει τεκμηριωθεί ότι οι επιθέσεις στα ψυγεία και εκείνη στις εγκαταστάσεις που χρησιμοποιεί ο γαλλικός οργανισμός αίματος συνδέονται μεταξύ τους.
Η Ευρωπαϊκή Επιτροπή, πάντως, αντιμετωπίζει το ζήτημα σε συντονισμό με τα κράτη-μέλη και τις αρμόδιες υπηρεσίες. Στις 3 Νοεμβρίου συγκάλεσε συναντήσεις με τη συμμετοχή ευρωπαϊκών φορέων, όπως η ENISA και η Europol, καθώς και των εθνικών αρχών των χωρών που επηρεάστηκαν. Εκπρόσωπός της υπογράμμισε ότι δεν είναι αρμοδιότητα της Επιτροπής να αποδώσει την ευθύνη για τις επιθέσεις, καθώς οι σχετικές έρευνες βρίσκονται σε εξέλιξη σε εθνικό επίπεδο.
Το μήνυμα των Βρυξελλών είναι ότι τα περιστατικά δεν μπορούν να αντιμετωπίζονται ως μεμονωμένες τεχνικές βλάβες. Αναδεικνύουν την ανάγκη συλλογικής ανθεκτικότητας απέναντι σε κυβερνοεπιθέσεις που μπορούν να διαταράξουν βασικές υπηρεσίες και να επηρεάσουν άμεσα τους πολίτες.
Η Ευρώπη προετοιμάζεται για τις επόμενες κρίσεις – Η «τσάντα έκτακτης ανάγκης»
Η συζήτηση συνδέεται άμεσα με τη Στρατηγική της Ευρωπαϊκής Ένωσης για την Ετοιμότητα (Preparedness Union Strategy), την οποία παρουσίασε η Ευρωπαϊκή Επιτροπή τον Μάρτιο του 2025. Η στρατηγική υιοθετεί μια συνολική προσέγγιση απέναντι στις κρίσεις, συνυπολογίζοντας γεωπολιτικές εντάσεις, κυβερνοαπειλές, φυσικές καταστροφές, προβλήματα στην εφοδιαστική αλυσίδα και κινδύνους για κρίσιμες υποδομές.
Στο πλαίσιο αυτό, η Κομισιόν προωθεί την ενίσχυση της ετοιμότητας σε επίπεδο κρατών, επιχειρήσεων και πολιτών, με στόχο οι κοινωνίες να μπορούν να διατηρούν βασικό επίπεδο αυτονομίας για τουλάχιστον 72 ώρες σε περίπτωση σοβαρής κρίσης. Από εκεί προέκυψε και η συζήτηση για τις γνωστές «τσάντες έκτακτης ανάγκης», με βασικά είδη όπως νερό, τρόφιμα μακράς διάρκειας, φάρμακα, φακό, μπαταρίες, ραδιόφωνο και απαραίτητα έγγραφα.
Η συγκεκριμένη πρωτοβουλία δεν αφορά αποκλειστικά πολεμικά σενάρια. Εντάσσεται σε μια ευρύτερη λογική προετοιμασίας για καταστάσεις στις οποίες μπορεί να διακοπούν η ηλεκτροδότηση, οι επικοινωνίες, η τροφοδοσία ή η πρόσβαση σε βασικές υπηρεσίες. Παράλληλα, η ευρωπαϊκή στρατηγική προβλέπει ενίσχυση των αποθεμάτων κρίσιμων αγαθών, καλύτερο συντονισμό δημόσιου και ιδιωτικού τομέα και μεγαλύτερη ανθεκτικότητα των βασικών κοινωνικών λειτουργιών.
Αυτή είναι και η ουσιαστική σύνδεση με τις πρόσφατες κυβερνοεπιθέσεις: η ετοιμότητα δεν εξαντλείται στο τι θα έχει ένας πολίτης στην τσάντα έκτακτης ανάγκης, αλλά αφορά και το κατά πόσο οι υποδομές που εξασφαλίζουν την πρόσβαση σε τρόφιμα, φάρμακα, αίμα, ενέργεια και επικοινωνίες μπορούν να συνεχίσουν να λειτουργούν όταν βρεθούν στο στόχαστρο.
Το νέο πεδίο ασφάλειας είναι και ψηφιακό και φυσικό
Οι επιθέσεις σε ψυγεία και εγκαταστάσεις αποθήκευσης αίματος αποτυπώνουν μια μετατόπιση στο πεδίο της κυβερνοασφάλειας. Η ψηφιακή παραβίαση μπορεί πλέον να μετατραπεί σε φυσική ζημιά, χωρίς να χρειαστεί να καταστραφεί μια εγκατάσταση ή να διακοπεί η λειτουργία ενός ολόκληρου δικτύου.
Για την Ελλάδα, η προειδοποίηση της Εθνικής Αρχής Κυβερνοασφάλειας και ο εντοπισμός εκατοντάδων εκτεθειμένων συστημάτων καθιστούν σαφές ότι η πρόληψη δεν μπορεί να περιμένει το επόμενο περιστατικό. Η προστασία των ψηφιακών ελεγκτών, η αναβάθμιση παλαιού εξοπλισμού και η ασφαλής απομακρυσμένη πρόσβαση αποτελούν πλέον μέρος της επιχειρησιακής ασφάλειας κάθε οργανισμού.
Το κρίσιμο ερώτημα δεν είναι μόνο ποιος βρίσκεται πίσω από τις επιθέσεις, αλλά πόσο εύκολα μπορεί μια ψηφιακή παρέμβαση να επηρεάσει κάτι τόσο απλό και ταυτόχρονα τόσο ζωτικό: τη διατήρηση ενός τροφίμου, την ασφάλεια ενός δείγματος αίματος ή τη συνέχεια μιας βασικής υπηρεσίας. Και αυτή είναι μια πρόκληση που αφορά πλέον ολόκληρη την Ευρώπη