






Σε μισό λεπτό
- 300 ψυγεία στην Ελλάδα: Τόσα συστήματα με εκτεθειμένη διαδικτυακή πρόσβαση είχαν εντοπιστεί, σύμφωνα με τον Μιχάλη Μπλέτσα.
- Η προειδοποίηση της Αρχής Κυβερνοασφάλειας: Η Εθνική Αρχή είχε ενημερώσει από τις 14 Οκτωβρίου για τις ευπάθειες.
- Επίθεση χωρίς κλοπή δεδομένων: Οι χάκερ μπορούν να προκαλέσουν ζημιά μεταβάλλοντας τις ρυθμίσεις λειτουργίας των ψυγείων.
- Η απόψυξη ως όπλο: Η απομακρυσμένη ενεργοποίησή της μπορεί να οδηγήσει στην καταστροφή ευπαθών τροφίμων.
- Ευρωπαϊκό κύμα επιθέσεων: Περιστατικά σε έξι ευρωπαϊκές χώρες αποκαλύπτουν την έκταση της απειλής.
- Ποιοι κινδυνεύουν περισσότερο: Παλαιότερα συστήματα ελέγχου, ανεπαρκώς προστατευμένες συνδέσεις και εξοπλισμός χωρίς ενημερώσεις ασφαλείας.
- Το ελληνικό στοίχημα: Οι αλυσίδες τροφίμων καλούνται να ελέγξουν τις εγκαταστάσεις και να ενισχύσουν την κεντρική εποπτεία.
- Πέρα από την πληροφορική: Η κυβερνοασφάλεια συνδέεται πλέον με την ασφάλεια των τροφίμων, την προστασία των αποθεμάτων και την επιχειρησιακή συνέχεια.
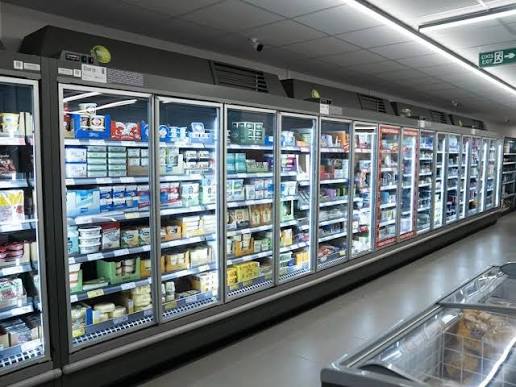
Από τα ψηφιακά συστήματα των καταστημάτων μέχρι τους ηλεκτρονικούς ελεγκτές των ψυγείων, η κυβερνοασφάλεια απειλεί πλέον την ίδια τη λειτουργία του οργανωμένου λιανεμπορίου. Περίπου 300 ψυγεία στην Ελλάδα είχαν εντοπιστεί εκτεθειμένα σε διαδικτυακή πρόσβαση, σύμφωνα με τον διοικητή της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλη Μπλέτσα. Οι επιθέσεις σε ευρωπαϊκά καταστήματα και η δυνατότητα απομακρυσμένης αλλοίωσης της θερμοκρασίας αποκαλύπτουν μια νέα απειλή για τις επιχειρήσεις τροφίμων. Μια κυβερνοεπίθεση σε ένα σούπερ μάρκετ δεν χρειάζεται πλέον να παραλύσει τα ταμεία, να υποκλέψει στοιχεία πελατών ή να κλειδώσει τα πληροφοριακά συστήματα για να προκαλέσει τεράστια οικονομική ζημιά. Μπορεί να ξεκινήσει από έναν ηλεκτρονικό ελεγκτή ψυγείου και να καταλήξει στην καταστροφή χιλιάδων προϊόντων, επηρεάζοντας άμεσα την εμπορική λειτουργία ενός καταστήματος. Αυτή είναι η νέα διάσταση της κυβερνοαπειλής που βρίσκεται στο επίκεντρο της ευρωπαϊκής αγοράς λιανεμπορίου. Τα πρόσφατα περιστατικά σε αλυσίδες σούπερ μάρκετ, σε συνδυασμό με τις αδυναμίες που έχουν εντοπιστεί και στην Ελλάδα, δημιουργούν ένα διαφορετικό περιβάλλον κινδύνου για τις επιχειρήσεις τροφίμων.
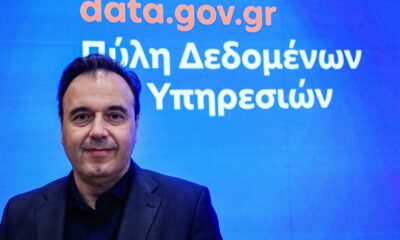
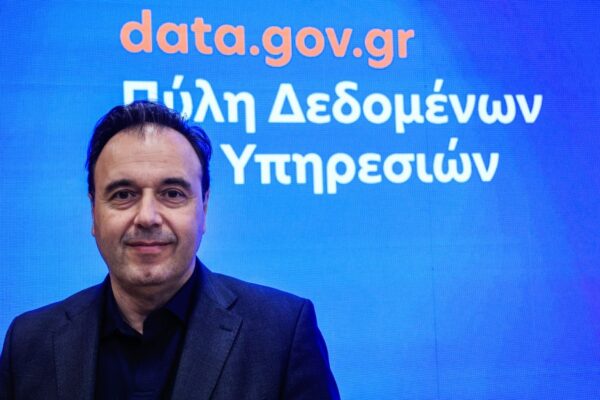
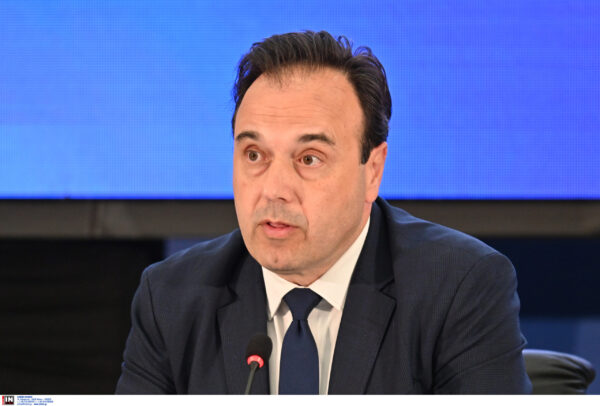
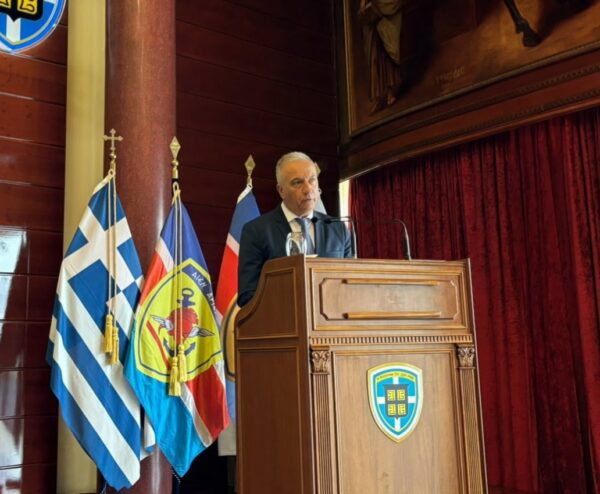
Το ελληνικό στοιχείο είναι ιδιαίτερα αποκαλυπτικό. Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλης Μπλέτσας, επιβεβαιώνει ότι είχαν εντοπιστεί περίπου 300 ψυγεία με εκτεθειμένη διαδικτυακή πρόσβαση. Η σχετική προειδοποίηση είχε προηγηθεί από τις 14 Οκτωβρίου, μετά το περιστατικό που καταγράφηκε στη Γαλλία. Ο αριθμός των 300 συστημάτων δεν σημαίνει ότι έχουν παραβιαστεί 300 ψυγεία ή ότι έχουν δεχθεί κυβερνοεπίθεση ελληνικά σούπερ μάρκετ. Αποτυπώνει, όμως, μια πραγματική έκταση ψηφιακής έκθεσης που δεν μπορεί να αντιμετωπιστεί ως τεχνική λεπτομέρεια.
Η απόψυξη που μπορεί να καταστρέψει ολόκληρα αποθέματα. Από τη Γαλλία σε έξι ευρωπαϊκές χώρες

Ο Μιχάλης Μπλέτσας περιγράφει με ιδιαίτερα χαρακτηριστικό τρόπο πώς μια ψηφιακή παραβίαση μπορεί να μετατραπεί σε άμεση οικονομική ζημιά. Εάν ένας τρίτος αποκτήσει πρόσβαση στον χειρισμό ενός ψυγείου, μπορεί να ενεργοποιήσει τη διαδικασία απόψυξης, προκαλώντας την αλλοίωση ευπαθών προϊόντων. Το πρόβλημα είναι ότι οι σύγχρονες ψυκτικές εγκαταστάσεις δεν λειτουργούν πλέον ως ανεξάρτητες ηλεκτρομηχανολογικές μονάδες. Διαθέτουν ηλεκτρονικούς ελεγκτές, αισθητήρες, συστήματα τηλεμετρίας και δυνατότητες απομακρυσμένης διαχείρισης. Οι λειτουργίες αυτές διευκολύνουν τη συντήρηση, την παρακολούθηση της κατανάλωσης και τον κεντρικό έλεγχο, δημιουργούν όμως και νέα σημεία δυνητικής εισόδου για κακόβουλους χρήστες. Η απειλή δεν περιορίζεται στην ενεργοποίηση της απόψυξης. Μπορεί να περιλαμβάνει την αλλαγή των επιθυμητών θερμοκρασιών λειτουργίας και την αλλοίωση των ρυθμίσεων που καθορίζουν τη συντήρηση των τροφίμων. Ακόμη πιο επικίνδυνη είναι η περίπτωση κατά την οποία το σύστημα ειδοποιήσεων εξαρτάται από τον ίδιο ηλεκτρονικό ελεγκτή που έχει παραβιαστεί. Τότε, η επιχείρηση ενδέχεται να μη λάβει εγκαίρως προειδοποίηση για την αύξηση της θερμοκρασίας.
Για τον λόγο αυτό, ο διοικητής της Αρχής επισημαίνει την ανάγκη κεντρικής εποπτείας των συστημάτων ψύξης στις μεγάλες αλυσίδες. Όταν χρησιμοποιούνται τηλεχειρισμός και τηλεμετρία, πρέπει να υπάρχει επιχειρησιακό κέντρο που να παρακολουθεί τη λειτουργία των εγκαταστάσεων και να ελέγχει ποιος έχει δικαίωμα απομακρυσμένης πρόσβασης.
Η ευρωπαϊκή διάσταση της απειλής είναι πλέον συγκεκριμένη. Τον Οκτώβριο, περίπου 700 καταστήματα σούπερ μάρκετ στη Γαλλία επηρεάστηκαν από περιστατικό που συνδέθηκε με παρεμβάσεις στα συστήματα ψύξης. Στη συνέχεια, στις 2 Νοεμβρίου, νέα περιστατικά καταγράφηκαν σε περίπου 100 καταστήματα σε έξι ευρωπαϊκές χώρες: Σουηδία, Φινλανδία, Ιρλανδία, Βέλγιο, Λουξεμβούργο και Εσθονία. Στο επίκεντρο βρέθηκαν εγκαταστάσεις μεγάλων αλυσίδων, μεταξύ των οποίων οι Ahold Delhaize, Colruyt, Carrefour, ICA και Coop, καθώς και καταστήματα SuperValu στην Ιρλανδία. Σε ορισμένες περιπτώσεις αναφέρθηκαν ακραίες μεταβολές των ρυθμίσεων θερμοκρασίας, ακόμη και στους 50 βαθμούς Κελσίου, με αποτέλεσμα την καταστροφή μεγάλων ποσοτήτων τροφίμων. Οι απώλειες δεν αφορούν μόνο την αξία των προϊόντων αλλά και τη διακοπή της κανονικής λειτουργίας, την αναπλήρωση των αποθεμάτων και την αποκατάσταση των εγκαταστάσεων.
Στο επίκεντρο των τεχνικών προειδοποιήσεων βρίσκονται συστήματα απομακρυσμένης διαχείρισης των Danfoss, Copeland και Dixell. Ιδιαίτερη ανησυχία προκαλούν οι παλαιότερες εγκαταστάσεις που δεν υποστηρίζονται πλέον από τους κατασκευαστές και δεν λαμβάνουν ενημερώσεις ασφαλείας. Το τεχνικό πρόβλημα δεν είναι απαραίτητα μια σύνθετη επίθεση στα κεντρικά πληροφοριακά συστήματα των αλυσίδων. Μπορεί να είναι η απευθείας έκθεση ενός ηλεκτρονικού περιβάλλοντος διαχείρισης στο διαδίκτυο, με ανεπαρκή έλεγχο πρόσβασης ή παρωχημένους κωδικούς.
Το κενό ασφαλείας μεταξύ πληροφορικής και τεχνικής συντήρησης
Η υπόθεση αναδεικνύει ένα κρίσιμο οργανωτικό ζήτημα για το λιανεμπόριο. Η ευθύνη για τα ψυκτικά συστήματα μπορεί να κατανέμεται μεταξύ της διοίκησης, των τμημάτων πληροφορικής, των υπευθύνων λειτουργίας των καταστημάτων και των εξωτερικών τεχνικών συνεργατών. Εάν δεν υπάρχει σαφής κατανομή αρμοδιοτήτων, είναι δύσκολο να διασφαλιστεί ότι κάθε ασυνήθιστη μεταβολή εντοπίζεται και αντιμετωπίζεται εγκαίρως. Η τεχνική αντιμετώπιση απαιτεί πλήρη καταγραφή του εξοπλισμού και των εκδόσεων λογισμικού, έλεγχο της διαδικτυακής έκθεσης, περιορισμό των δικαιωμάτων απομακρυσμένης πρόσβασης, ισχυρή ταυτοποίηση των χρηστών και αντικατάσταση συστημάτων που έχουν εγκαταλειφθεί από τους κατασκευαστές. Ιδιαίτερη σημασία έχει και η ανεξάρτητη παρακολούθηση της θερμοκρασίας. Οι επιχειρήσεις χρειάζονται αισθητήρες και μηχανισμούς ειδοποίησης που δεν εξαρτώνται αποκλειστικά από τον κεντρικό ελεγκτή του ψυγείου. Με αυτόν τον τρόπο μπορούν να αντιληφθούν μια επικίνδυνη μεταβολή ακόμη και στην περίπτωση που το βασικό σύστημα διαχείρισης έχει παραβιαστεί.
Παράλληλα, ανοίγει και ένα νέο ασφαλιστικό ζήτημα. Οι επιχειρήσεις πρέπει να εξετάσουν εάν τα ασφαλιστήριά τους καλύπτουν την κυβερνοδολιοφθορά εξοπλισμού και την καταστροφή αποθεμάτων που προκύπτει από αυτήν, καθώς και ποιες εξαιρέσεις ισχύουν για παλαιές ή ανεπαρκώς προστατευμένες εγκαταστάσεις. Το βασικό συμπέρασμα είναι ότι η κυβερνοασφάλεια των σούπερ μάρκετ δεν αφορά πλέον μόνο στα πληροφοριακά συστήματα και τις ηλεκτρονικές συναλλαγές. Αφορά την ίδια την αλυσίδα τροφοδοσίας, τη διατήρηση των τροφίμων και τη συνέχεια της εμπορικής λειτουργίας. Η επόμενη μεγάλη κυβερνοεπίθεση σε μια επιχείρηση λιανεμπορίου μπορεί να μη γίνει αντιληπτή από την οθόνη ενός υπολογιστή. Μπορεί να γίνει αντιληπτή όταν ανοίξει η πόρτα ενός ψυγείου και τα προϊόντα στο εσωτερικό του έχουν ήδη καταστραφεί.
Η προειδοποίηση του Μιχάλη Μπλέτσα για τα 300 εκτεθειμένα ψυγεία στην Ελλάδα αποκτά, υπό αυτό το πρίσμα, ιδιαίτερη βαρύτητα.